SafeW 自托管部署需要先确认产品版本对应的官方要求,再准备域名和网络、填写实例配置、启动服务,并从客户端验证连接。本文按六步整理自托管通信服务器搭建流程。现有资料没有提供 SafeW 当前版本的完整部署文档,因此不臆测操作系统、服务器规格、端口、配置字段或启动命令。动手前,请从 SafeW 官网 或官方支持渠道获取与部署包版本一致的说明。
自托管是指组织在自有或自行管理的服务器环境中运行服务。这种部署方式本身不代表安全、隐私、可用性或合规性得到保障。本文只谈 SafeW 的部署流程,不涉及服务器选型或通用加固。如果你还在评估私有化范围,可查看 SafeW 私有化部署评估指南;企业场景也可参考 企业安全通信方案。
第一步:确认 SafeW 部署要求与服务器环境
先取得适用于目标版本的部署说明和部署包。部署包是用于安装或运行服务的一组文件;文件格式、下载渠道和校验方法,应以 SafeW 官方资料为准。不要从来源不明的页面下载文件,也不要把其他软件的安装流程套用到 SafeW 上。
逐项对照官方要求和服务器现状。操作系统及版本、处理器、内存、存储和运行时依赖,都应有明确依据。资料没有说明的项目,标记为“待官方确认”,不要用常见服务器规格代替产品要求。
| 核对项目 | 官方要求 | 实际环境 | 记录内容 |
|---|---|---|---|
| 操作系统及版本 | 待 SafeW 官方资料确认 | 由部署人员填写 | 官方文档版本或支持记录 |
| 处理器、内存、存储 | 待 SafeW 官方资料确认 | 由部署人员填写 | 不自行推定最低要求 |
| 运行时依赖 | 待 SafeW 官方资料确认 | 由部署人员填写 | 依赖版本及核对依据 |
| 部署包版本 | 以官方发布信息为准 | 由部署人员填写 | 来源、版本和获取日期 |
这也回答了“SafeW 部署需要什么环境”:应以对应版本的官方要求为准,而不是根据其他应用的经验推算。
第二步:准备域名与网络条件
确定部署使用的域名、预期公网地址,以及域名解析和服务器网络的管理人。域名系统会将域名对应到网络记录。入门说明可参阅互联网域名系统,其协议背景也见互联网工程任务组的 《互联网域名系统概念与设施》。实际记录类型、目标地址和生效检查方式,仍须依照 SafeW 部署说明及域名服务商界面确认。
端口和协议决定客户端能否访问服务。先从 SafeW 官方资料中抄录所需端口、协议及用途,再请网络管理员核实服务器公网地址和相应网络规则。现有资料没有列出 SafeW 端口,所以本文不提供端口号,也不建议为试错开放任意端口。
部署前核对以下事项:
- 谁管理域名,解析记录的目标值从哪里取得。
- 服务器公网地址是否与部署计划一致。
- 官方要求的端口、协议和网络方向是否已确认。
- 运行时依赖是否符合官方列出的版本要求。
更新域名记录后,可用域名查询工具确认返回记录是否符合预期。解析正确只表示域名记录指向预期地址,并不能证明 SafeW 服务已经启动,或客户端已经连通。
第三步:取得部署包并填写实例配置
只从 SafeW 官方渠道取得适用于目标环境的部署包。把部署包版本、发布信息、获取时间和来源记入部署记录。如果无法确认文件对应的产品版本,先暂停安装,并向官方支持渠道核实。
环境变量是服务运行时读取的配置项;实例配置则是某个 SafeW 服务实例使用的一组参数。字段名称、用途、是否必填、格式和默认值,都应依据对应版本的官方说明逐项填写。现有资料没有提供具体字段,所以下表仅供记录,不是 SafeW 参数清单。
| 配置记录项 | 记录内容 | 核验方法 |
|---|---|---|
| 字段名称与用途 | 按官方字段说明填写 | 对照对应版本文档 |
| 是否必填及格式 | 按官方说明填写 | 检查配置文件或部署界面 |
| 配置值来源 | 记录提供者和获取时间 | 与授权来源复核 |
| 部署包与实例对应关系 | 记录版本及目标实例 | 确认没有混用版本 |
不要把口令、密钥或其他真实凭据放进公开示例、工单截图或共享文档。提交前检查字段拼写、格式和目标实例,并确认部署服务会读取已保存的配置,而不是只修改了编辑器中的文件。具体检查方法以 SafeW 文档为准。
第四步:按官方说明启动服务并查看日志
使用与部署包版本匹配、且经 SafeW 官方资料确认的启动方式。现有资料没有提供启动命令,因此本文不列出猜测性的命令示例。若文档没有说明启动方法或适用版本,先联系官方支持,不要套用其他软件的命令。
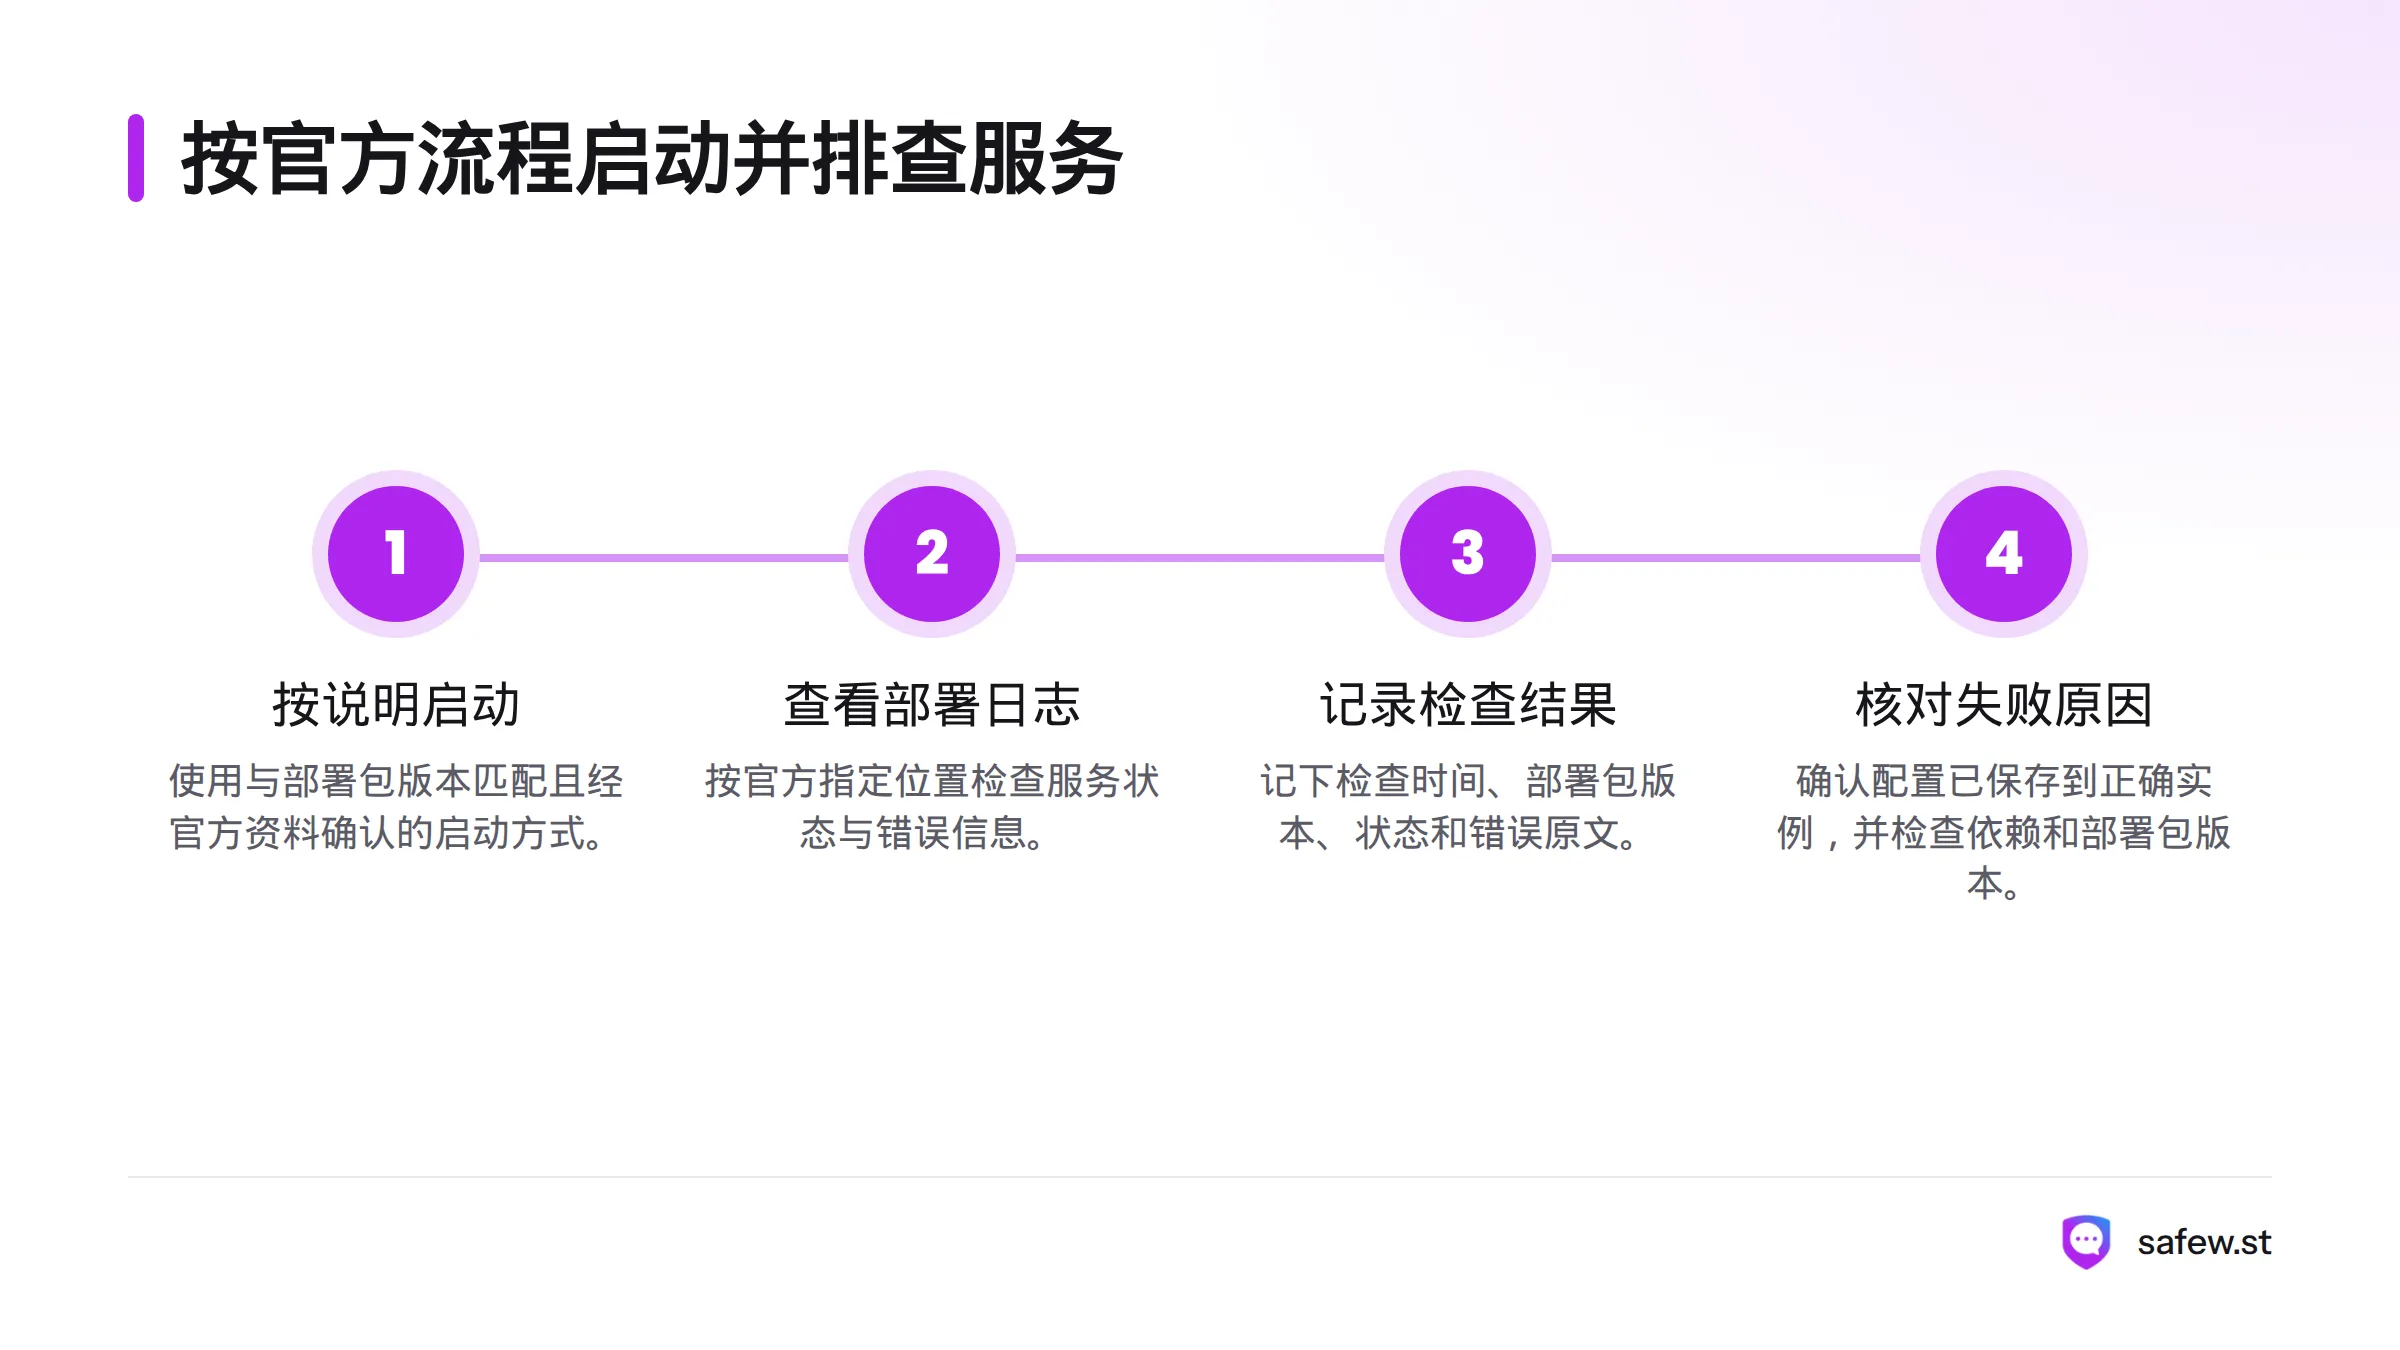
部署日志会记录服务状态和错误信息。按官方指定位置查看日志,并记下检查时间、部署包版本、状态和错误原文。启动失败时,先核对配置是否保存到正确实例、依赖是否符合要求,以及部署包版本是否匹配,再按官方说明处理。
进程存在不能单独证明部署成功,也不能证明客户端已经连通。服务启动状态和客户端连接状态需要分别验收。
第五步:设置客户端地址并验证连接
SafeW 客户端连接地址应以官方说明为准,并与已配置的域名或地址、网络要求相符。把官方给出的地址填入客户端指定位置。如果文档没有说明填写位置、地址格式或受支持的客户端版本,先向官方确认,不要自行拼接地址。
按相同流程完成检查,并保存可复核的结果:
| 检查动作 | 通过依据 | 未通过时先核对 |
|---|---|---|
| 核对客户端地址 | 与官方给出的格式及部署记录一致 | 地址来源、拼写和对应实例 |
| 检查域名解析 | 查询结果与预期公网地址一致 | 域名记录、目标地址和解析状态 |
| 检查服务状态 | 符合 SafeW 文档定义的启动成功条件 | 部署日志、配置读取情况和依赖状态 |
| 从客户端尝试连接 | 出现官方定义的连接成功状态 | 客户端地址、网络要求及相关日志 |
SafeW 部署后如何验证连接?分别检查服务状态和客户端实际连接结果。前者依据服务状态与日志判断;后者需要在目标客户端上按官方方法完成验证。记录客户端平台及版本、验证时间、结果和使用的地址类型,但不要在记录中暴露凭据。
第六步:保存部署记录与恢复信息
部署完成后,记录部署包版本、服务器环境、配置来源、域名和公网地址、日志检查结果、客户端验证状态、执行时间及负责人。敏感配置应按组织内部访问规则管理,部署记录不得包含可直接使用的秘密凭据。
备份和恢复方式取决于 SafeW 官方支持的对象与方法。先确认哪些数据、配置或文件可以备份,如何恢复,以及恢复后如何验收。不要假设所有运行数据都能通过复制文件恢复。记录备份对象、存放位置、时间、负责人、所需配置和最近一次恢复验证结果。
SafeW 部署完成核对表
- 操作系统、依赖和资源要求均有对应版本的官方依据。
- 部署包来源、版本及目标环境已记录。
- 域名、公网地址、端口和协议均按官方要求核对。
- 配置字段的填写依据明确,目标实例已读取配置。
- 启动状态和部署日志已检查。
- 客户端连接测试已完成,并与服务启动状态分别记录。
- 备份与恢复要求已向官方核实,交接信息已保存。
SafeW 自托管部署常见问题
SafeW 支持哪些操作系统和服务器规格?
现有资料没有列出受支持的操作系统、版本、处理器、内存或存储要求。请向 SafeW 索取与目标部署包版本对应的要求,再逐项对照服务器实测信息。
SafeW 部署包和启动命令从哪里取得?
从 SafeW 官方渠道取得部署包,并使用同一版本的官方部署说明。现有资料没有可核验的下载地址、启动命令或日志路径,不要拿其他产品的命令替代。
客户端无法连接时,先检查什么?
先确认客户端地址与部署记录一致,再检查域名解析、公网地址、官方指定的网络端口和服务日志。逐步记录检查结果。若官方资料没有说明端口或成功状态,应向官方支持确认,不要猜测端口或错误代码。
自托管是否能保证服务更安全或更可靠?
不能仅凭自托管作出这样的保证。自托管描述的是服务的运行位置和管理方式;安全、隐私及可用性还取决于产品能力、运行环境和管理措施。有关 SafeW 整体部署范围,可参阅私有化部署评估内容;本文不替代产品安全评估。
若部署涉及企业通信管理,可进一步查看 SafeW 企业安全通信方案。遇到产品版本、配置或支持范围问题,应以 SafeW 当前官方资料和支持答复为准;也可先阅读 SafeW 产品说明。
来源
安全通讯软件技术与支持团队
本文由SafeW安全通讯编辑部撰写和审核。我们持续跟踪SafeW软件更新,为您提供最新的安装教程、安全设置指南、隐私保护方案和问题解决方案。如有疑问,欢迎在评论区留言。
📌 本文内容基于SafeW官方文档和实际测试编写,转载请注明出处。