AES加密常用于保护传输中或存储中的数据,但仅知道系统采用AES,还不足以判断数据是否安全。加密模式、密钥管理、身份验证和终端防护都会影响最终效果。本文说明AES如何工作、常见模式有哪些差异,以及评估通信产品时还应核查什么。
AES加密如何工作
AES是美国国家标准与技术研究院发布的对称分组密码标准。发送方和接收方使用同一把密钥,分别执行加密和解密。标准定义见NIST《FIPS 197:高级加密标准》。
理解AES时,可以先区分四个概念:明文是加密前可读的数据,密文是加密后的数据,密钥控制加密与解密过程,解密则使用匹配的密钥还原数据。把过程比作上锁和开锁有助于理解,但这个比喻不包括身份验证、密钥交付等实际安全问题。
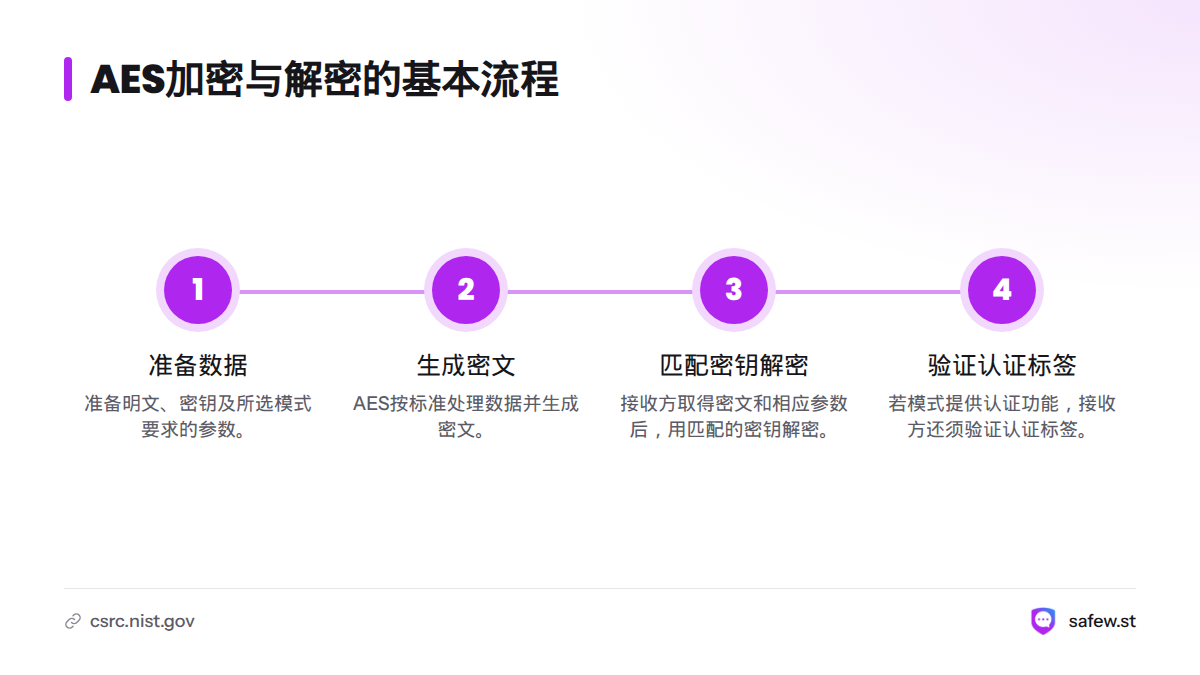
一次基本的加密与解密过程包括:
- 准备明文、密钥,以及所选模式要求的参数。
- AES按照标准处理数据并生成密文。
- 接收方取得密文和相应参数后,使用匹配的密钥解密。
- 如果所选模式提供认证功能,接收方还须验证认证标签。验证失败时,不应把解密结果当作可信明文。
AES处理固定长度的数据块,分组长度始终是128位,也就是16字节。密钥长度可为128位、192位或256位,对应10轮、12轮和14轮处理。分组长度与密钥长度是两个不同概念,更多定义见NIST《FIPS 197:高级加密标准》。
AES密钥长度和加密模式
128位、192位和256位密钥有什么区别
| 密钥长度 | 字节数 | 标准规定的轮数 |
|---|---|---|
| 128位 | 16字节 | 10轮 |
| 192位 | 24字节 | 12轮 |
| 256位 | 32字节 | 14轮 |
AES 128加密指使用128位密钥的AES,并不表示分组长度是128字节。密钥更长也不意味着整个通信系统自然更安全。密钥如何生成、保存和交付,以及加密模式是否按规范使用,同样会影响保护效果。
ECB、CBC、CTR与GCM的差异
| 模式 | 特点 | 使用时留意 |
|---|---|---|
| ECB | 每个数据块独立处理;相同明文块会生成相同密文块 | 会暴露数据模式,不适合直接保护一般的多块数据。搜索AES ECB加密时,应留意这一限制。 |
| CBC | 前一个密文块会参与后续处理 | 需按规范使用初始化向量,并处理填充等细节。 |
| CTR | 通过计数器生成密钥流,再与数据组合 | 同一密钥下不得重复使用计数器值。 |
| GCM | 认证加密模式,可同时保护机密性并检查完整性 | 同一密钥下须遵守初始化向量唯一性要求,并正确验证认证标签。 |
ECB、CBC和CTR的定义见NIST《SP 800-38A:分组密码工作模式》;GCM及其认证要求见NIST《SP 800-38D:GCM与GMAC》。因此,“AES加密”只说明使用了AES算法,不能单凭这个说法判断具体模式和保护范围。AES CBC加密和AES GCM加密的安全特性不同,选择时应查看实际配置和规范要求。
初始化向量(IV)是模式运算所需的参数,其作用和要求因模式而异。IV通常不等于密钥,也不一定需要保密;是否必须随机、不可预测或唯一,应根据具体模式和规范判断。GCM的认证标签用于检查密文及相关数据是否遭到篡改。认证加密把机密性保护与完整性验证结合起来。
AES编码不等于加密
十六进制和Base64是数据表示方式,不会隐藏内容,也不能替代加密。所谓AES编码,通常是把AES密文转换成便于传输或存储的格式。如果数据没有先经过可靠加密,转成Base64后仍可直接还原。搜索AES编码时,要区分编码和加密这两种处理。
使用AES在线加密或AES在线解密服务时,也应先确认服务如何处理提交的数据。敏感内容不应交给数据处理方式不清楚的服务。
AES能保护哪些传输和存储数据
AES可作为保护传输数据或存储数据机密性的技术组成部分,应用可能涉及消息、文件或设备中的数据。不过,某项产品是否使用AES、加密覆盖哪些环节,应以其协议和产品文档为准。文件传输场景还要分别确认传输过程和接收后的存储是否受到保护,可参阅文件传输安全核查。
AES的安全边界:算法不等于全面防护
AES本身不能解决密钥如何安全交付、用户身份是否可信、设备是否遭到入侵,或通信元数据是否暴露等问题。如果攻击者控制了终端,明文可能在加密前或解密后被读取。
评估通信保护时,可以逐项核查:
- 产品使用什么加密模式?是否提供身份认证和完整性检查?
- 密钥如何生成、保存、轮换和交付?
- 初始化向量或计数器是否满足所用模式的要求?
- 保护范围是否包括备份、同步和接收端存储?
- 产品文档是否说明威胁范围及未覆盖事项?
AES是一种算法;端到端加密描述的是通信保护架构,重点在于内容在发送端与接收端之间受到保护。两者相关,但不是同一概念。仅看到“AES加密”,不能据此认定某项服务实现了端到端加密。SafeW相关说明可见加密通信安全核查;产品背景可参阅SafeW使用与安全判断指南。
SafeW通信文档明确说明了什么
根据SafeW加密通信说明,产品资料称消息经过加密处理,采用基于Telegram的端到端加密技术,且聊天记录不进行云存储。这些内容属于文档明确陈述的说法。文档没有说明AES的具体模式、密钥生成方式或密钥保管细节,因此不能据此推断这些技术信息。读者可从SafeW官网进入产品资料,核对适用范围和具体表述。
常见问题
AES加密等于端到端加密吗?
不等于。AES是加密算法,端到端加密是通信保护方式。要判断产品如何实现端到端保护,还需查看谁控制密钥,以及通信内容在哪些环节受到保护。
AES的分组长度是多少?
固定为128位,也就是16字节。128位、192位和256位指的是密钥长度,不是分组长度。
初始化向量需要保密吗?
通常,重点是满足所用模式的要求,而不是一律保密。具体规则因模式而异。例如,GCM要求同一密钥下不能重复使用初始化向量。
AES能单独保证通信安全或防止所有信息泄露吗?
不能。还要考虑加密模式、密钥管理、身份验证、终端安全和元数据等环节。
来源
- 《FIPS 197:高级加密标准》,美国国家标准与技术研究院
- 《SP 800-38A:分组密码工作模式》,美国国家标准与技术研究院
- 《SP 800-38D:GCM与GMAC》,美国国家标准与技术研究院
- 《SafeW加密通信说明》,SafeW
- 《分组密码》,维基百科
Related: 端到端加密
安全通讯软件技术与支持团队
本文由SafeW安全通讯编辑部撰写和审核。我们持续跟踪SafeW软件更新,为您提供最新的安装教程、安全设置指南、隐私保护方案和问题解决方案。如有疑问,欢迎在评论区留言。
📌 本文内容基于SafeW官方文档和实际测试编写,转载请注明出处。