端到端加密的核心,是让消息在发送设备上加密,并由接收设备解密。服务器可以转发密文;按这种机制设计时,它不应具备直接读取消息明文的能力。不过,这不等于匿名,也不能替代对设备和密钥的保护。判断一款通信应用是否采用端到端加密,还要看加密范围、密钥由谁控制,以及产品文档明确覆盖哪些功能。
端到端加密如何工作
这里的“端”指通信双方受信任的设备或终端。发送者输入的内容是明文;发送设备加密后生成密文;接收设备取得相应密钥并完成解密,收件人才能读到原文。美国国家标准与技术研究院将加密定义为把明文转换成密文的过程。
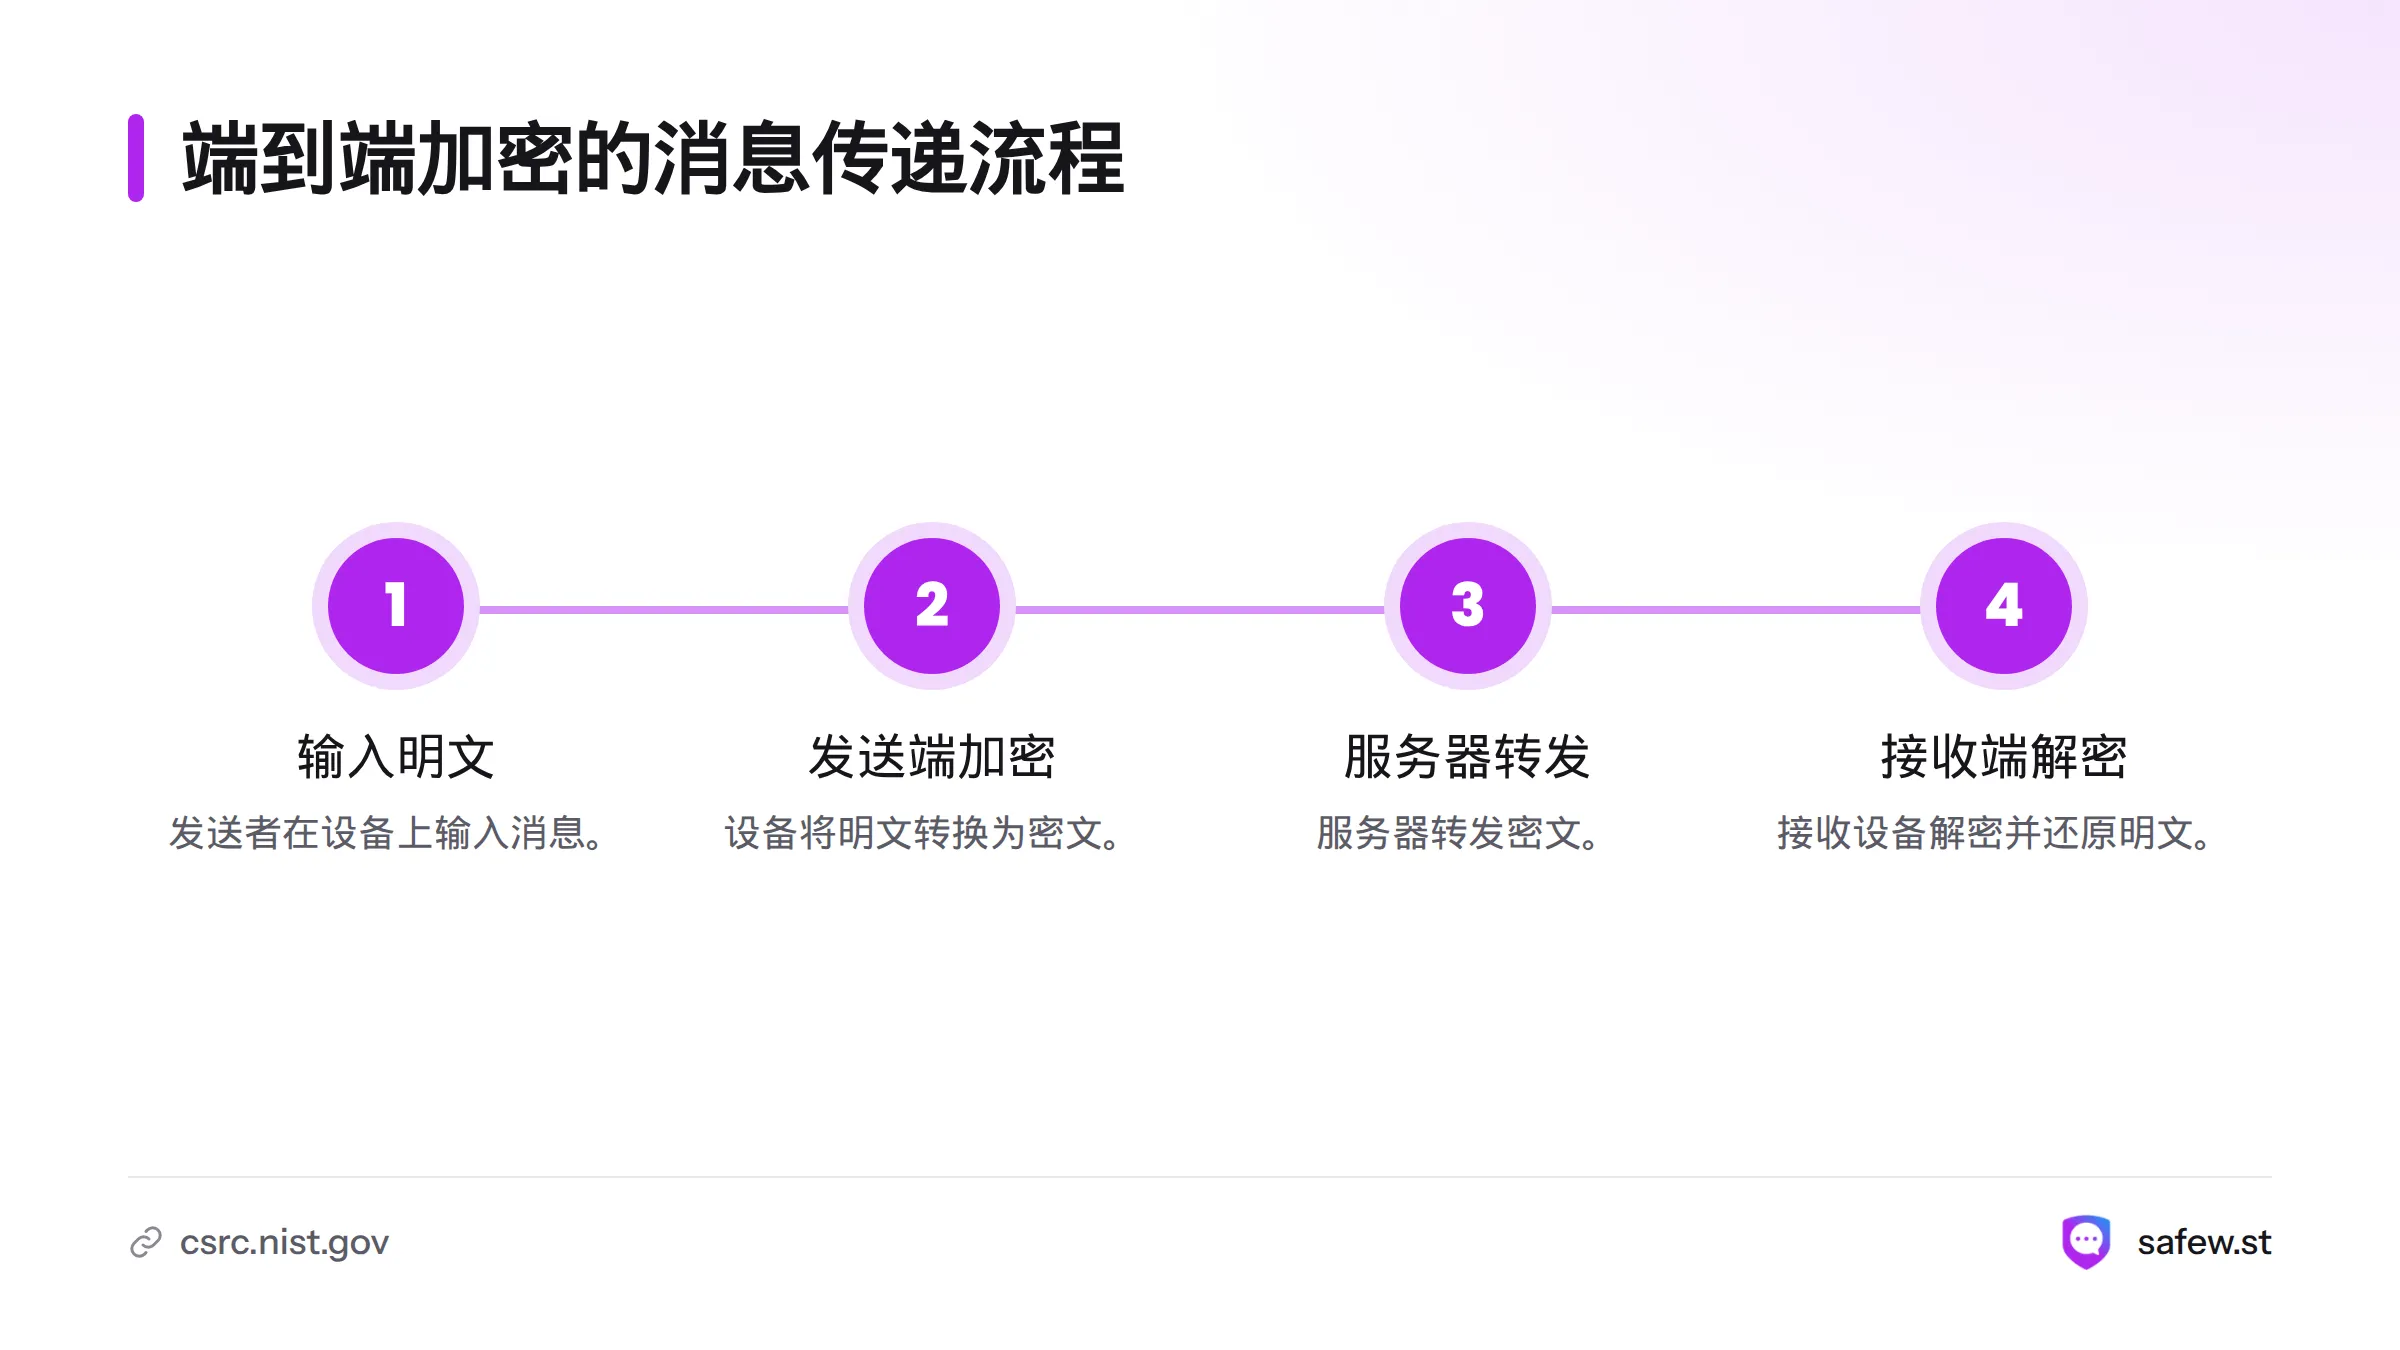
基本流程: 明文 → 发送设备加密 → 服务器转发密文 → 接收设备解密 → 明文。
这只是通用示意。不同应用可能采用不同的协议、密钥安排和消息处理方式。密码学涵盖多种加密与密钥机制,可参阅密码学词条了解相关术语。
密钥决定谁能解密
发送设备需要取得适用的加密密钥,才能把消息明文转换成密文。密钥的生成、交换和验证方式取决于产品设计,也决定哪些设备或参与者能够按协议解密。
对称加密通常由通信双方使用同一把密钥加密和解密;非对称加密则涉及一对相关密钥,通常包括可公开分发的公钥和需要妥善保管的私钥。实际系统可能组合使用多种方法,因此不能把所有端到端加密都简化成“发送者用公钥加密,接收者用私钥解密”。美国国家标准与技术研究院提供了密码密钥的定义。如需了解常见算法,可阅读关于 AES 加密算法的说明,但算法本身不等于完整的端到端加密方案。
端到端加密与传输加密的区别
两者保护的环节不同。端到端加密关注消息内容从发送端到接收端的保密性;传输加密则保护设备与服务端之间的数据传输。下表是概念层面的比较,具体服务仍要看其架构和实现。
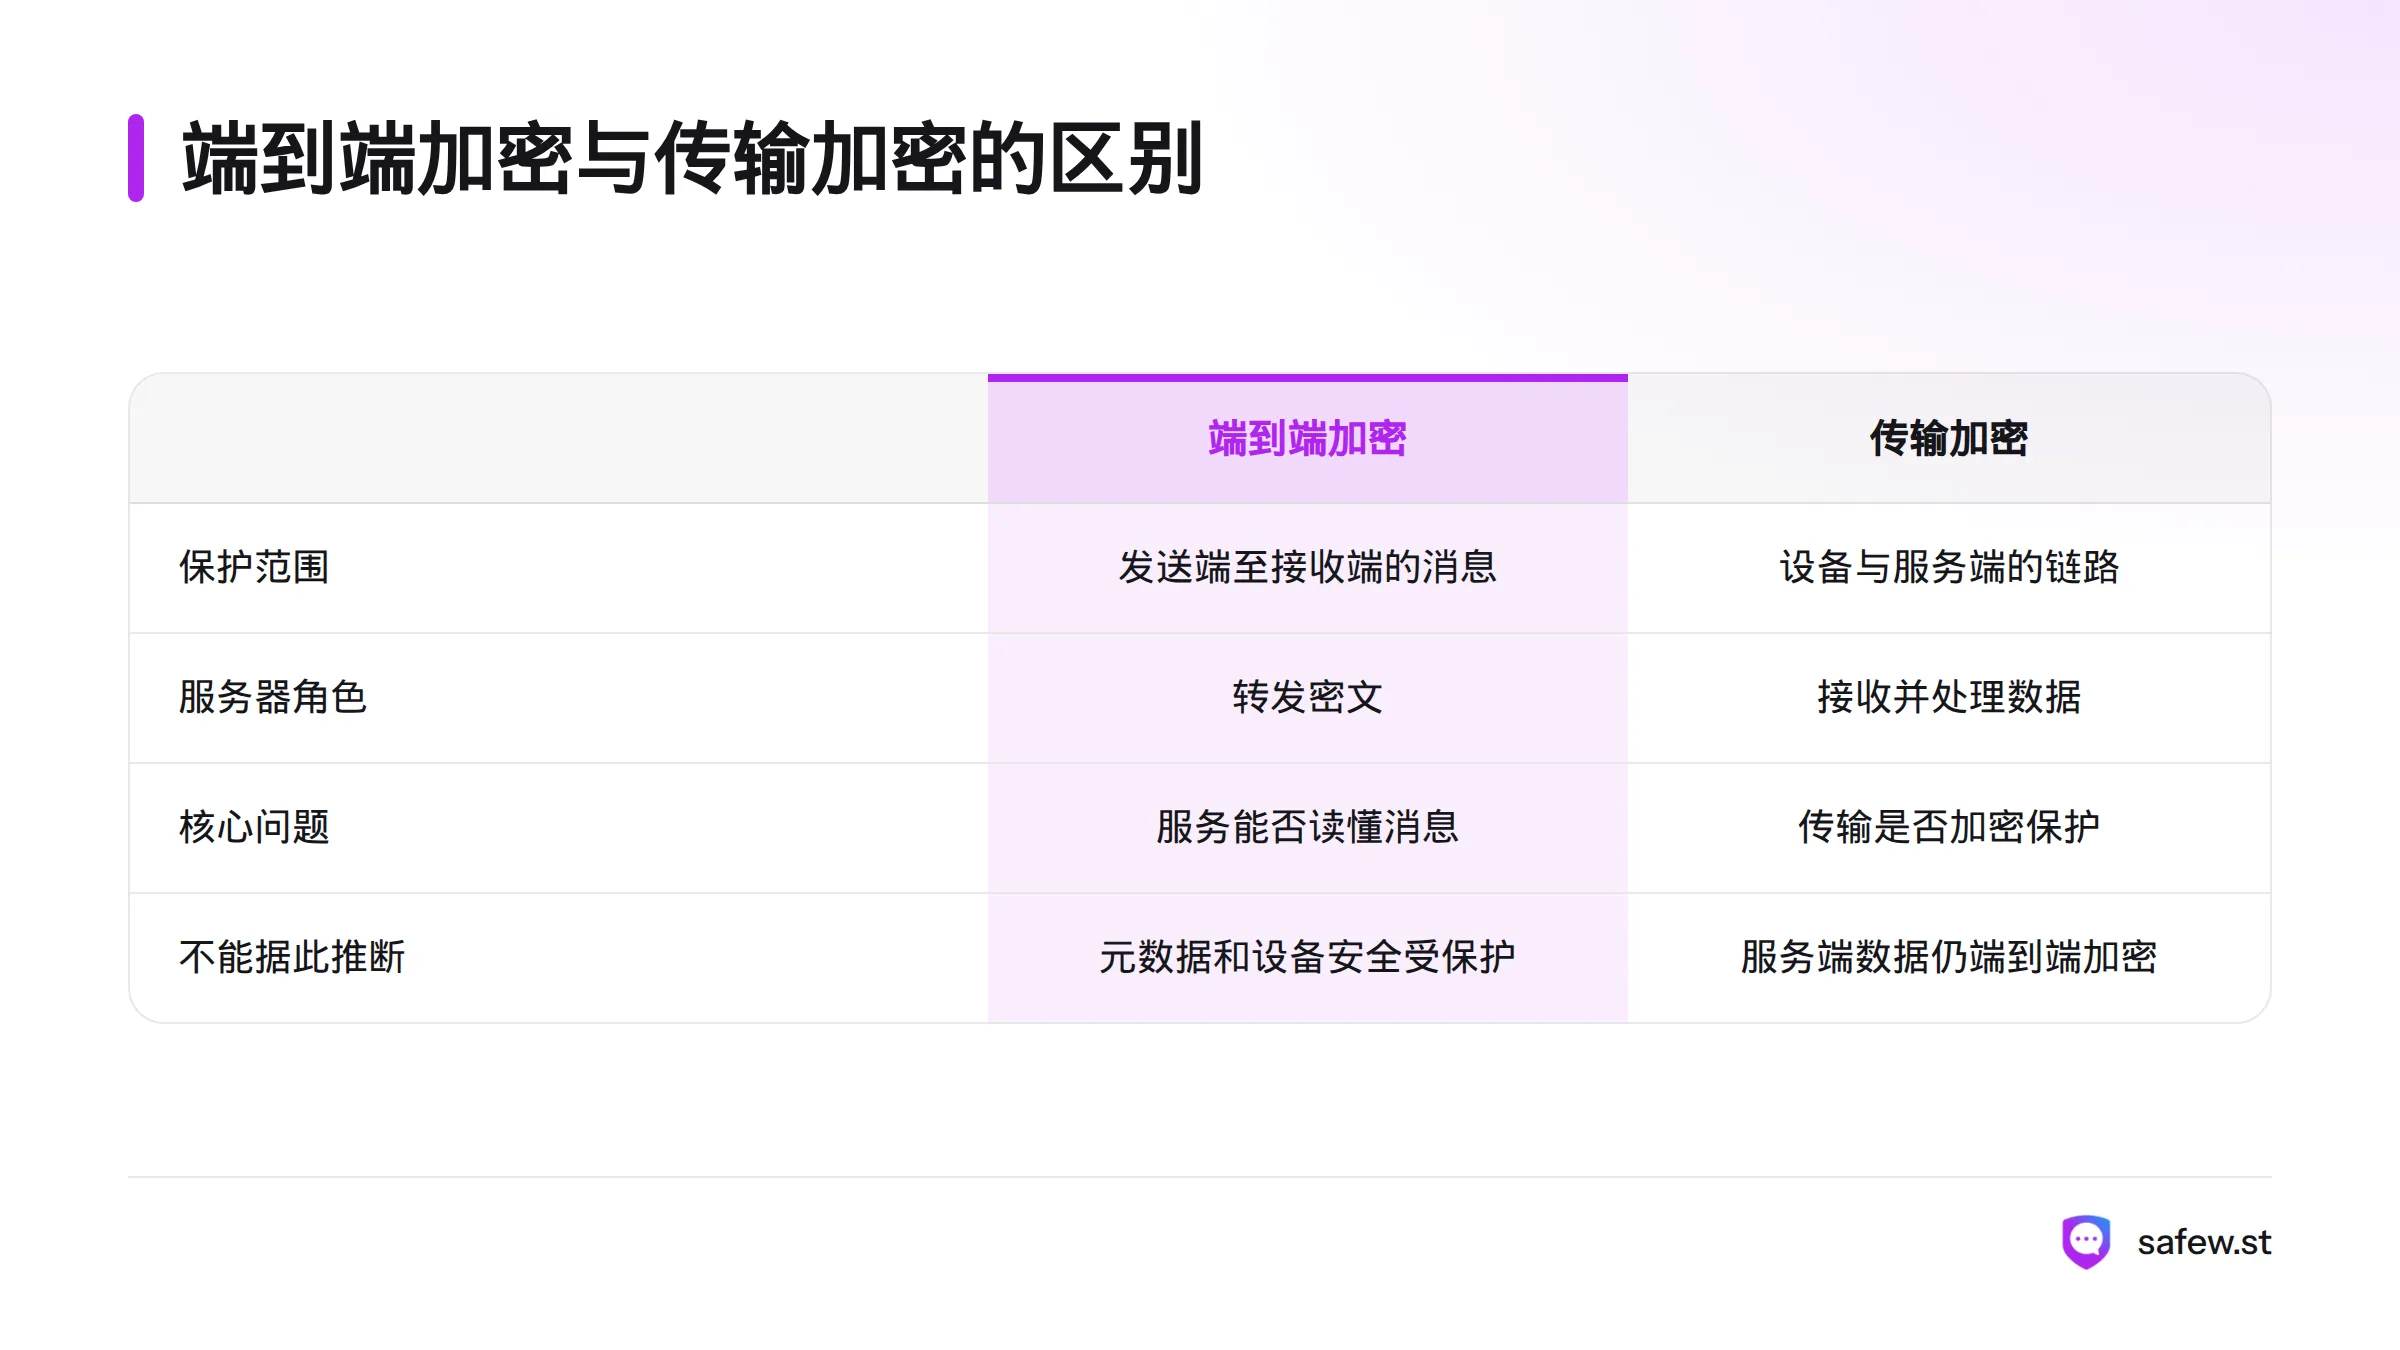
| 对比项 | 端到端加密 | 传输加密 |
|---|---|---|
| 保护范围 | 发送端到接收端之间的消息内容 | 设备与服务端之间的网络传输链路 |
| 服务器角色 | 按设计转发密文,不应持有读取消息所需的解密密钥 | 接收并处理到达服务端的数据;服务端能否读取内容取决于具体架构 |
| 主要回答的问题 | 中间服务能否直接读懂消息内容 | 数据传输途中是否受到加密保护 |
| 不能据此推断的事 | 元数据、设备安全和收件人行为都受到保护 | 数据在服务端存储或处理时仍保持端到端加密 |
因此,“连接经过加密”不自动意味着“只有通信双方能读消息”。还要查明加密在哪些设备上执行、密钥由谁控制,以及服务器收到数据后如何处理。关于加密通信软件的核查思路,可参阅加密通信安全说明;评估具体产品时,应以对应功能的技术文档为依据。
端到端加密能保护什么,不能保护什么
端到端加密主要保护消息内容在传输和中间转发时的保密性。它不能自动解决设备、身份和收件人行为带来的风险。
| 通常能提供的保护 | 不能据此认定的保护 |
|---|---|
| 降低服务器或传输链路中的第三方直接读取消息明文的机会 | 隐藏所有通信元数据,例如谁在何时与谁联系 |
| 在实现和密钥管理符合设计的情况下,将解密能力限制在获授权的终端 | 保护已被控制或感染的发送设备、接收设备 |
| 避免传输中的内容以可直接阅读的明文形式呈现 | 阻止收件人转发、复制或截屏 |
| 为消息内容增加一层保护 | 自动验证发送者身份、弥补密钥管理失误,或保证每种消息类型都受同等保护 |
端到端加密不等于完全匿名,也不等于全面安全。设备显示明文时,旁人仍可能看到内容;收件人也可以在收到消息后另行分享。实际保护效果取决于产品实现、密钥验证和终端状态。
SafeW 的产品资料入口可用于了解其公开介绍,但应把一般加密原理与具体功能承诺区分开。产品页面的说法不能单独替代对技术文档和适用范围的核查。
如何核实 SafeW 的端到端加密范围
判断 SafeW 的具体加密范围,需要逐项核对当前产品文档。本文没有可核验的 SafeW 技术文档正文或专门说明链接,因此无法确认其密钥处理方式、哪些消息类型受到端到端加密保护,也无法确认所有会话或功能是否都在覆盖范围内。仅凭资料提到 Telegram 协议,不能推断 SafeW 的每种通信都采用相同的保护方式。
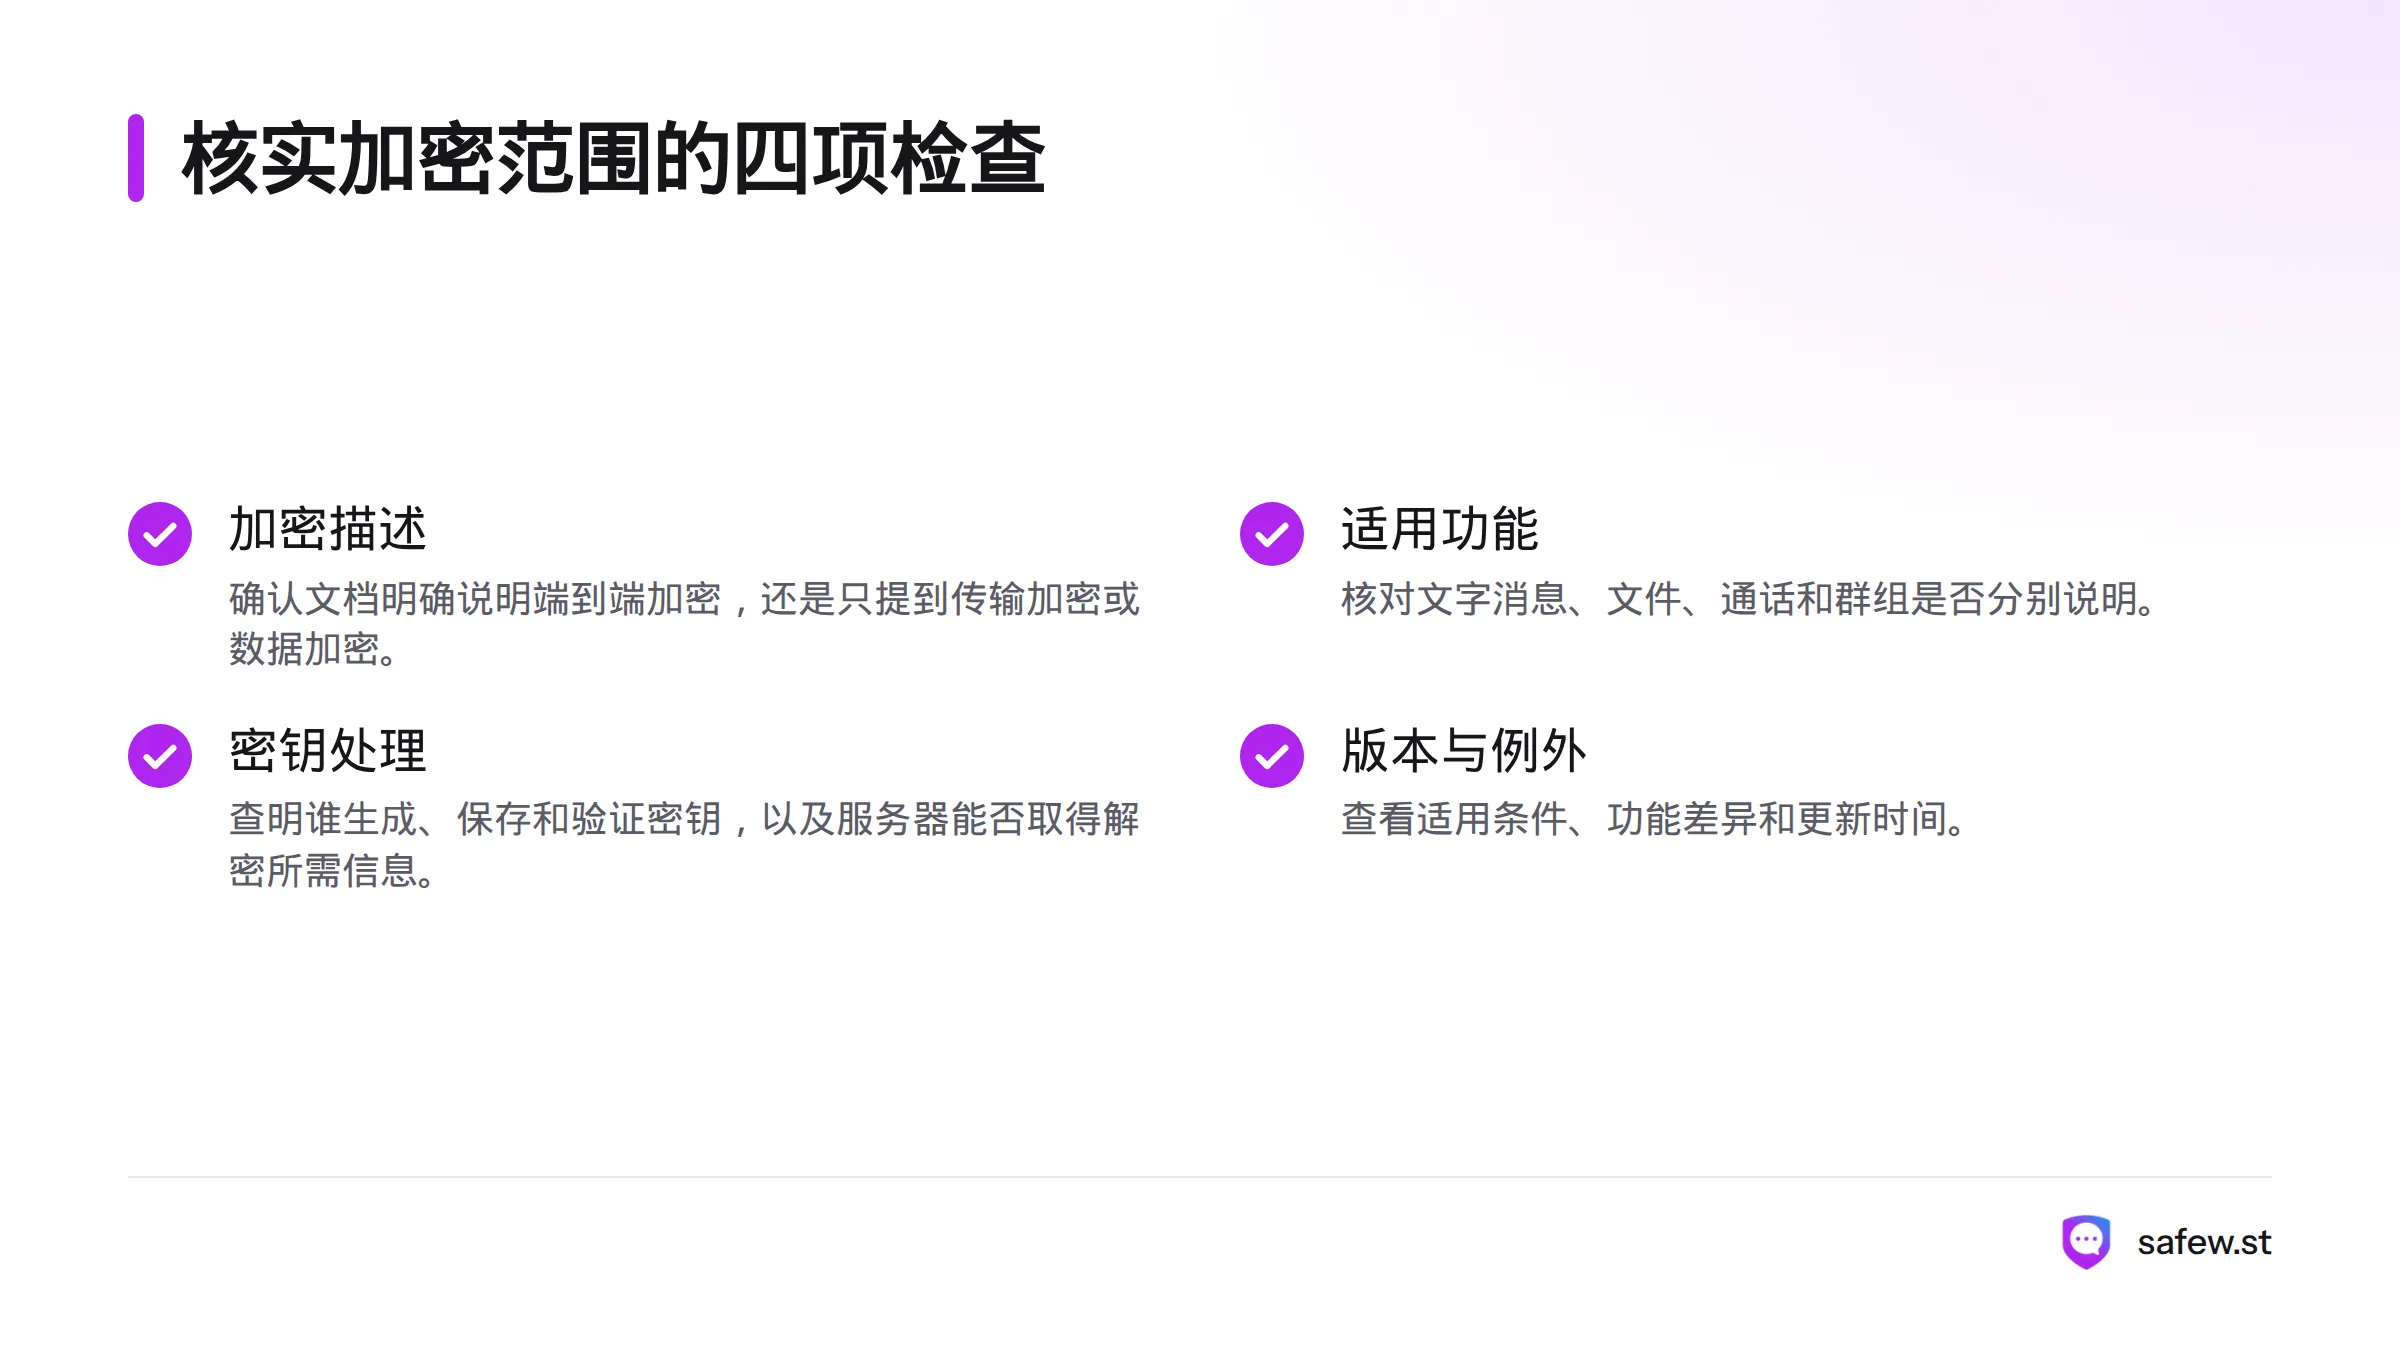
我建议核对以下内容:
- 产品如何描述加密: 文档是否明确写明“端到端加密”,还是只提到传输加密或数据加密?
- 哪些功能适用: 文档是否分别说明文字消息、文件、通话和群组?没有写明的范围不应自行补全。
- 密钥如何处理: 谁生成、保存和验证密钥?服务器能否取得解密所需的信息?
- 版本与例外: 文档是否列出适用条件、功能差异和更新时间?
这份清单是核查方法,不是 SafeW 已具备相关功能的证明。查看SafeW 加密通信说明时,也应确认它是否明确覆盖你关心的功能。文档没有回答的问题,应标为“尚无法确认”,而不是依据推测下结论。
常见问题
服务器能读取端到端加密消息吗?
按端到端加密的设计,服务器转发的是密文;如果服务器不持有读取内容所需的解密密钥,就不能直接读取明文。评估某款产品时,仍须核对其密钥管理方式和功能文档。
端到端加密会隐藏发送者和接收者吗?
不一定。加密消息内容,并不代表通信时间、参与者或其他元数据也会隐藏。服务是否收集或处理这些信息,要看具体设计。
公钥和私钥有什么区别?
在非对称加密中,公钥可以按协议公开或分发,私钥则应由持有者妥善保管。两者的用途和验证方式取决于具体协议;仅凭产品使用公钥,无法判断它是否实现了端到端加密。
对称加密和非对称加密有什么区别?
对称加密通常由通信双方共用同一把密钥来加密和解密;非对称加密使用一对相关密钥。通信系统可以组合不同机制,所以端到端加密不等同于某一种特定算法。
判断端到端加密时,重点核对三件事:消息在哪台设备上加密、谁持有解密密钥,以及产品文档明确覆盖哪些通信内容。它能保护特定环节中的消息内容,却不承诺匿名,也不能消除所有终端风险。若要评估 SafeW,应查阅SafeW 官网的产品资料,并以可核验的功能说明为准。
来源
- 加密术语:加密,美国国家标准与技术研究院
- 密码密钥,美国国家标准与技术研究院
- 密码学,维基百科
安全通讯软件技术与支持团队
本文由SafeW安全通讯编辑部撰写和审核。我们持续跟踪SafeW软件更新,为您提供最新的安装教程、安全设置指南、隐私保护方案和问题解决方案。如有疑问,欢迎在评论区留言。
📌 本文内容基于SafeW官方文档和实际测试编写,转载请注明出处。