企业可在私有化部署环境中,按团队、项目或沟通边界规划多个通讯账号。具体账号配置、隔离能力和部署条件,应以 SafeW 现行第一方资料或产品团队的书面确认为准,不能仅凭业务设想推定产品具备相应功能。
多账号通讯管理先从组织职责开始
多账号通讯管理,不是让个人频繁切换账号,而是依据团队分工、项目需要和沟通对象,安排账号归属与管理责任。比如,公司可能需要分别处理研发团队的日常沟通,以及某个客户项目的专门沟通。如果所有交流都处在同一沟通边界中,责任归属、账号管理和项目交接就不容易厘清。
规划时,先梳理组织关系,再讨论账号怎么划分。企业可以参考《组织结构》词条,维基百科,对应团队负责人、项目负责人和账号责任人。组织架构或项目发生变化后,也应重新检查账号归属。
哪些团队与项目适合评估多账号部署
当团队或项目需要区分沟通对象、责任人或管理边界时,企业可以评估 SafeW 私有化部署是否适用。这里讨论的是规划思路,并不表示每种隔离或权限要求都已由产品功能支持。具体能力应查阅 SafeW 现行产品文档;文档没有说明的事项,应向产品团队核实。
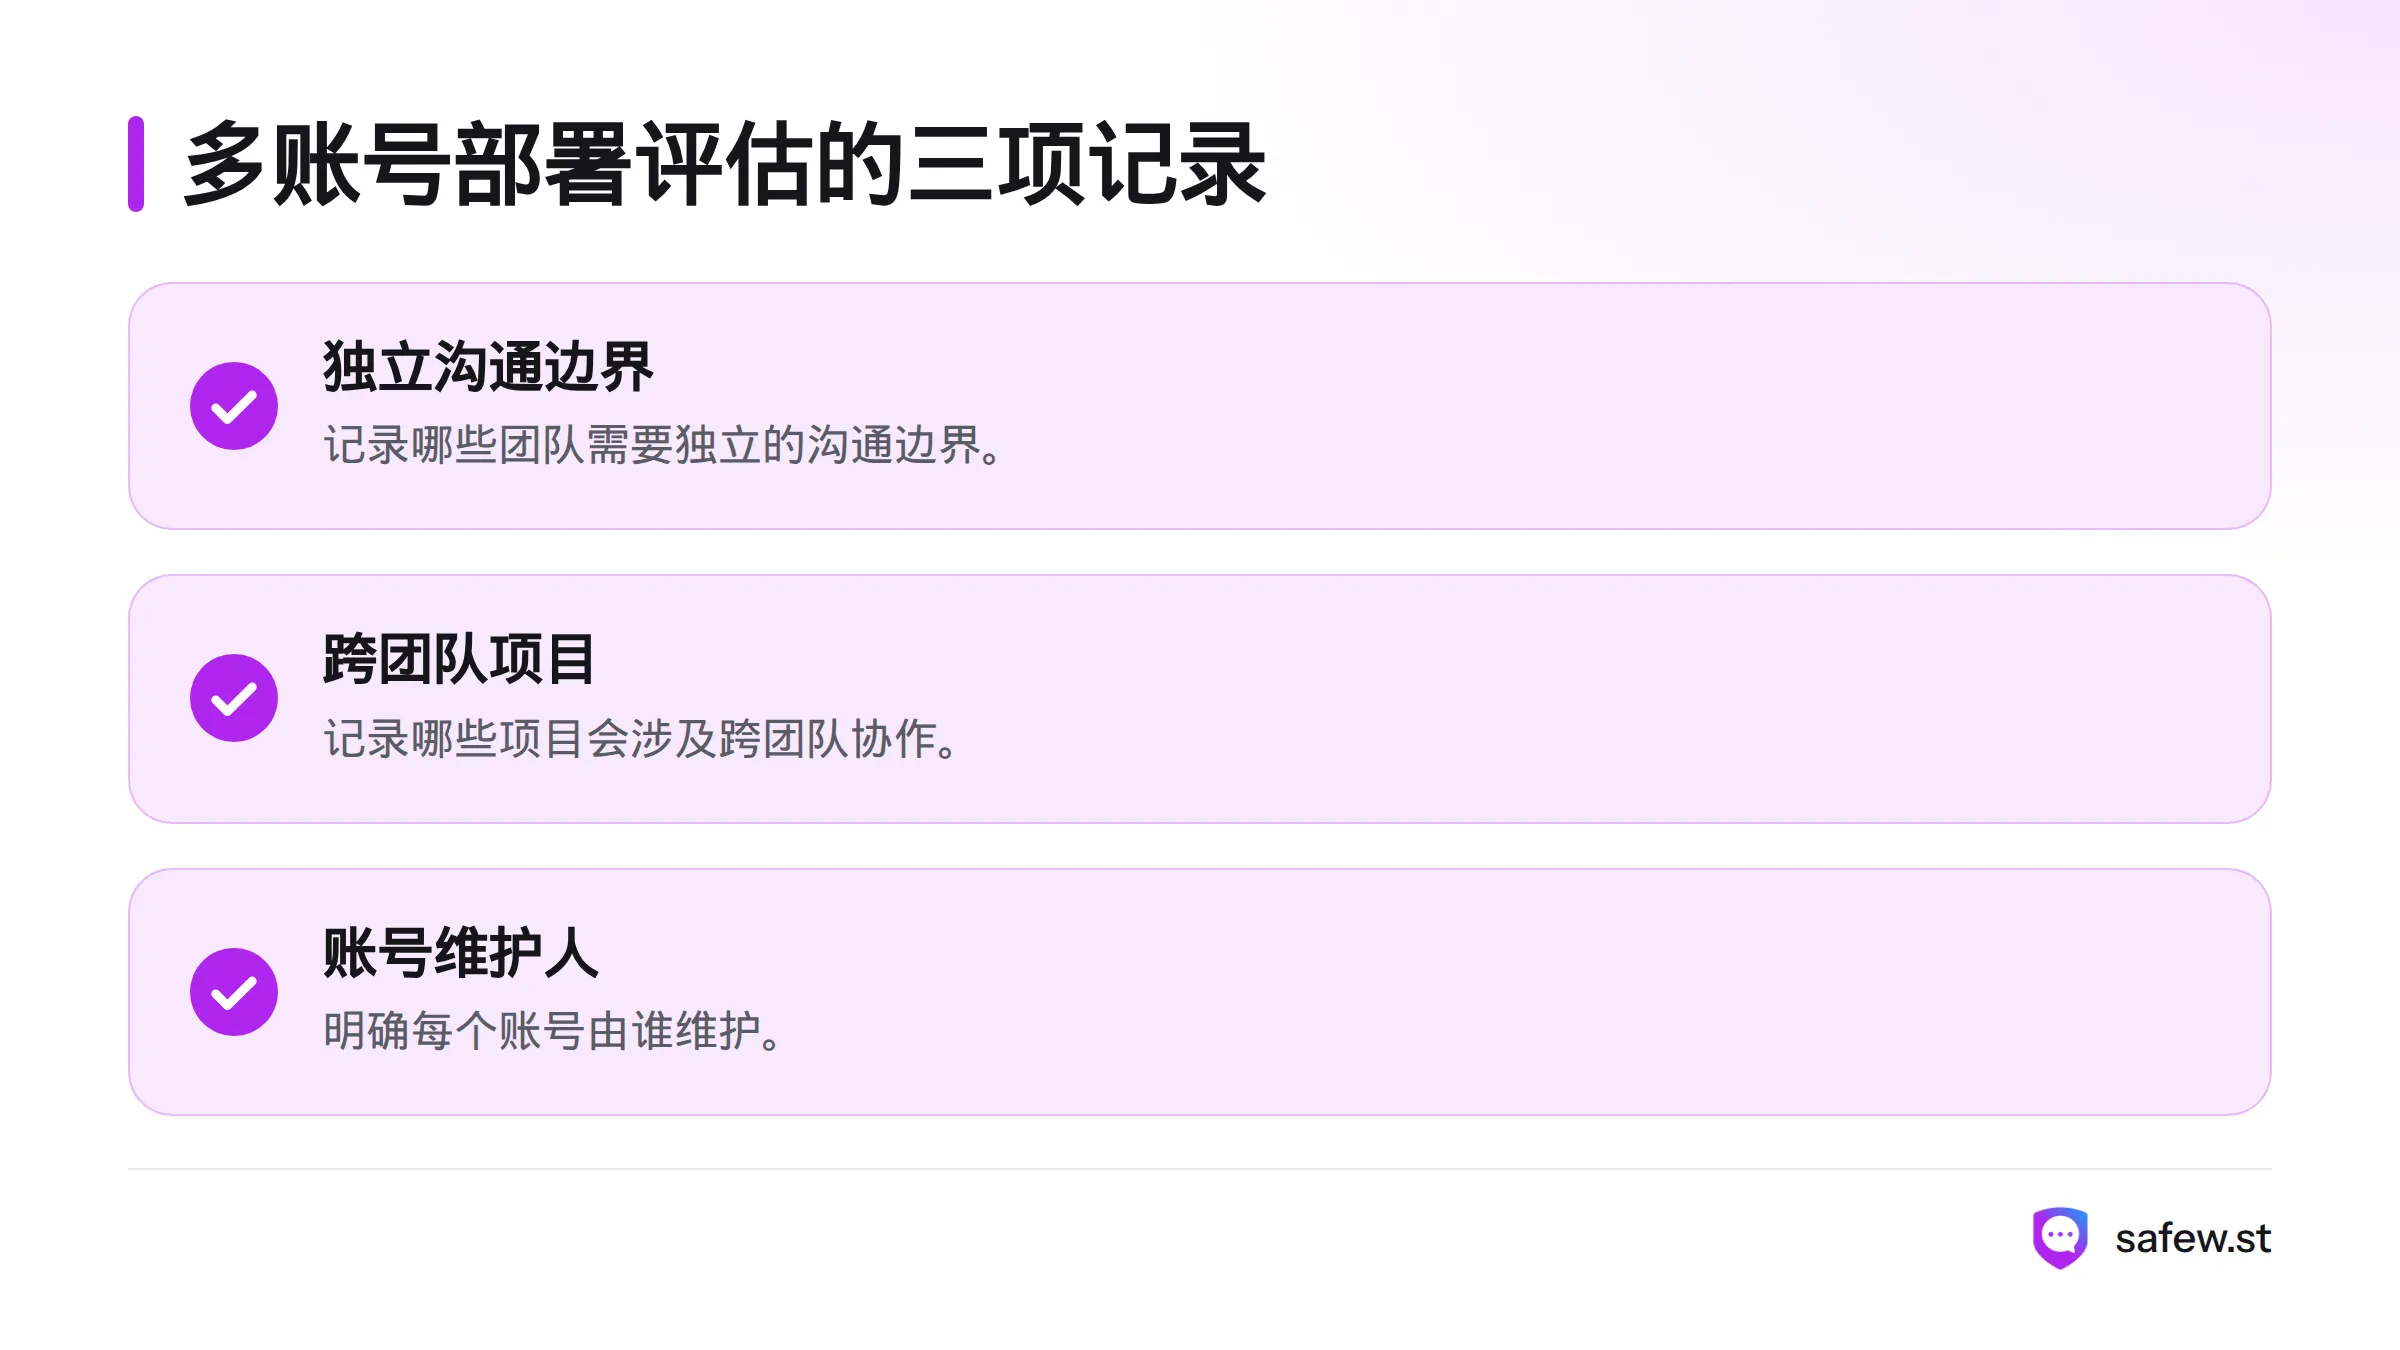
评估初期,先记录三项内容:哪些团队需要独立的沟通边界,哪些项目会跨团队协作,以及每个账号由谁维护。阅读 SafeW 私有化部署评估要点 后,再结合企业的实际部署环境确认适用条件。若要核对自托管环境,可继续查看自托管部署指南;具体部署要求仍以对应版本的资料为准。
多账号配置需要逐项向产品团队确认
目前没有可核实的 SafeW 多账号配置清单,因此不应预设账号数量、权限等级或操作步骤。管理员应向产品团队确认下列事项,并记录答复依据及适用版本:
| 核对项目 | 需要确认的内容 | 状态记录 |
|---|---|---|
| 账号配置 | 可配置的账号关系及其适用条件 | 待产品资料确认 |
| 管理员配置 | 管理员可执行的操作及可见范围 | 待产品团队核实 |
| 部署环境 | 支持的环境、版本和前置条件 | 查阅现行第一方文档 |
| 容量与限制 | 账号容量、兼容性及已知限制 | 取得资料前不作判断 |
将核对结果分为“资料已确认”“待产品团队确认”和“不在本文范围”三类,可以避免把业务需求误写成现有产品功能。企业也可参考内网部署的数据路径核查思路,但具体配置仍需按自身部署条件核实。
账号隔离要对应实际沟通边界
团队边界回答的是“哪些人围绕同一团队沟通”;项目边界回答的是“哪些人因某项工作参与沟通”。两种边界可能重合,也可能不同。规划时应写明账号归属、责任人、项目周期,以及项目结束后的交接安排。
“业务上需要隔离”并不等于产品已经实现了某种特定隔离。应向 SafeW 产品团队逐项确认账号之间的关系、管理员管理范围、数据处理边界和管理员可见范围,并在测试环境核对预期结果。访问权限设计可参考美国国家标准与技术研究院《特别出版物八百零零之五十三修订版》。这类通用资料不能证明 SafeW 具备某项能力,也不能单独作为合规结论。
按团队、项目和沟通边界设计账号结构
先绘制组织与沟通边界,再讨论产品配置。下表可作为规划起点,示例内容需由企业依实际情况填写:
| 组织单元 | 项目 | 沟通边界 | 拟议账号 | 责任人 | 待确认能力与证据状态 |
|---|---|---|---|---|---|
| 研发团队 | 内部研发 | 团队内部及指定协作方 | 待规划 | 团队负责人 | 查阅产品文档后确认 |
| 客户项目组 | 项目甲 | 项目成员及获授权协作方 | 待规划 | 项目负责人 | 隔离方式与管理范围待核实 |
可以用三个问题检查划分是否有实际依据:沟通对象是否不同?责任人是否明确?项目结束后是否需要调整?如果这些问题指向不同的沟通边界,再评估是否需要分别规划账号,而不是先假定账号数量或权限模式。
部署前核对配置、隔离要求与产品资料
管理员应与项目负责人一起完成以下核对:
- 写明团队、项目、沟通边界、账号责任人和交接安排。
- 记录第一方产品文档的版本、日期、适用部署环境及尚未说明的事项。
- 向产品团队确认账号配置、管理员权限、隔离范围、容量、兼容性和限制。
- 在测试环境依据已确认的资料逐项验证,并记录测试条件、预期结果、实际结果、执行人和复核人。
- 配置、组织结构或部署版本发生变化后,重新评估受影响的边界,并保留复核记录。
一次测试不能证明系统绝对安全,也不能单独证明符合行业要求。产品资料未回答的问题,应标记为待确认,而不是根据推测补全。若需进一步规划整体通讯保护流程,可参阅企业通讯安全指南;远程团队场景也可查看团队安全通讯说明。
将多账号规划纳入私有化部署评估
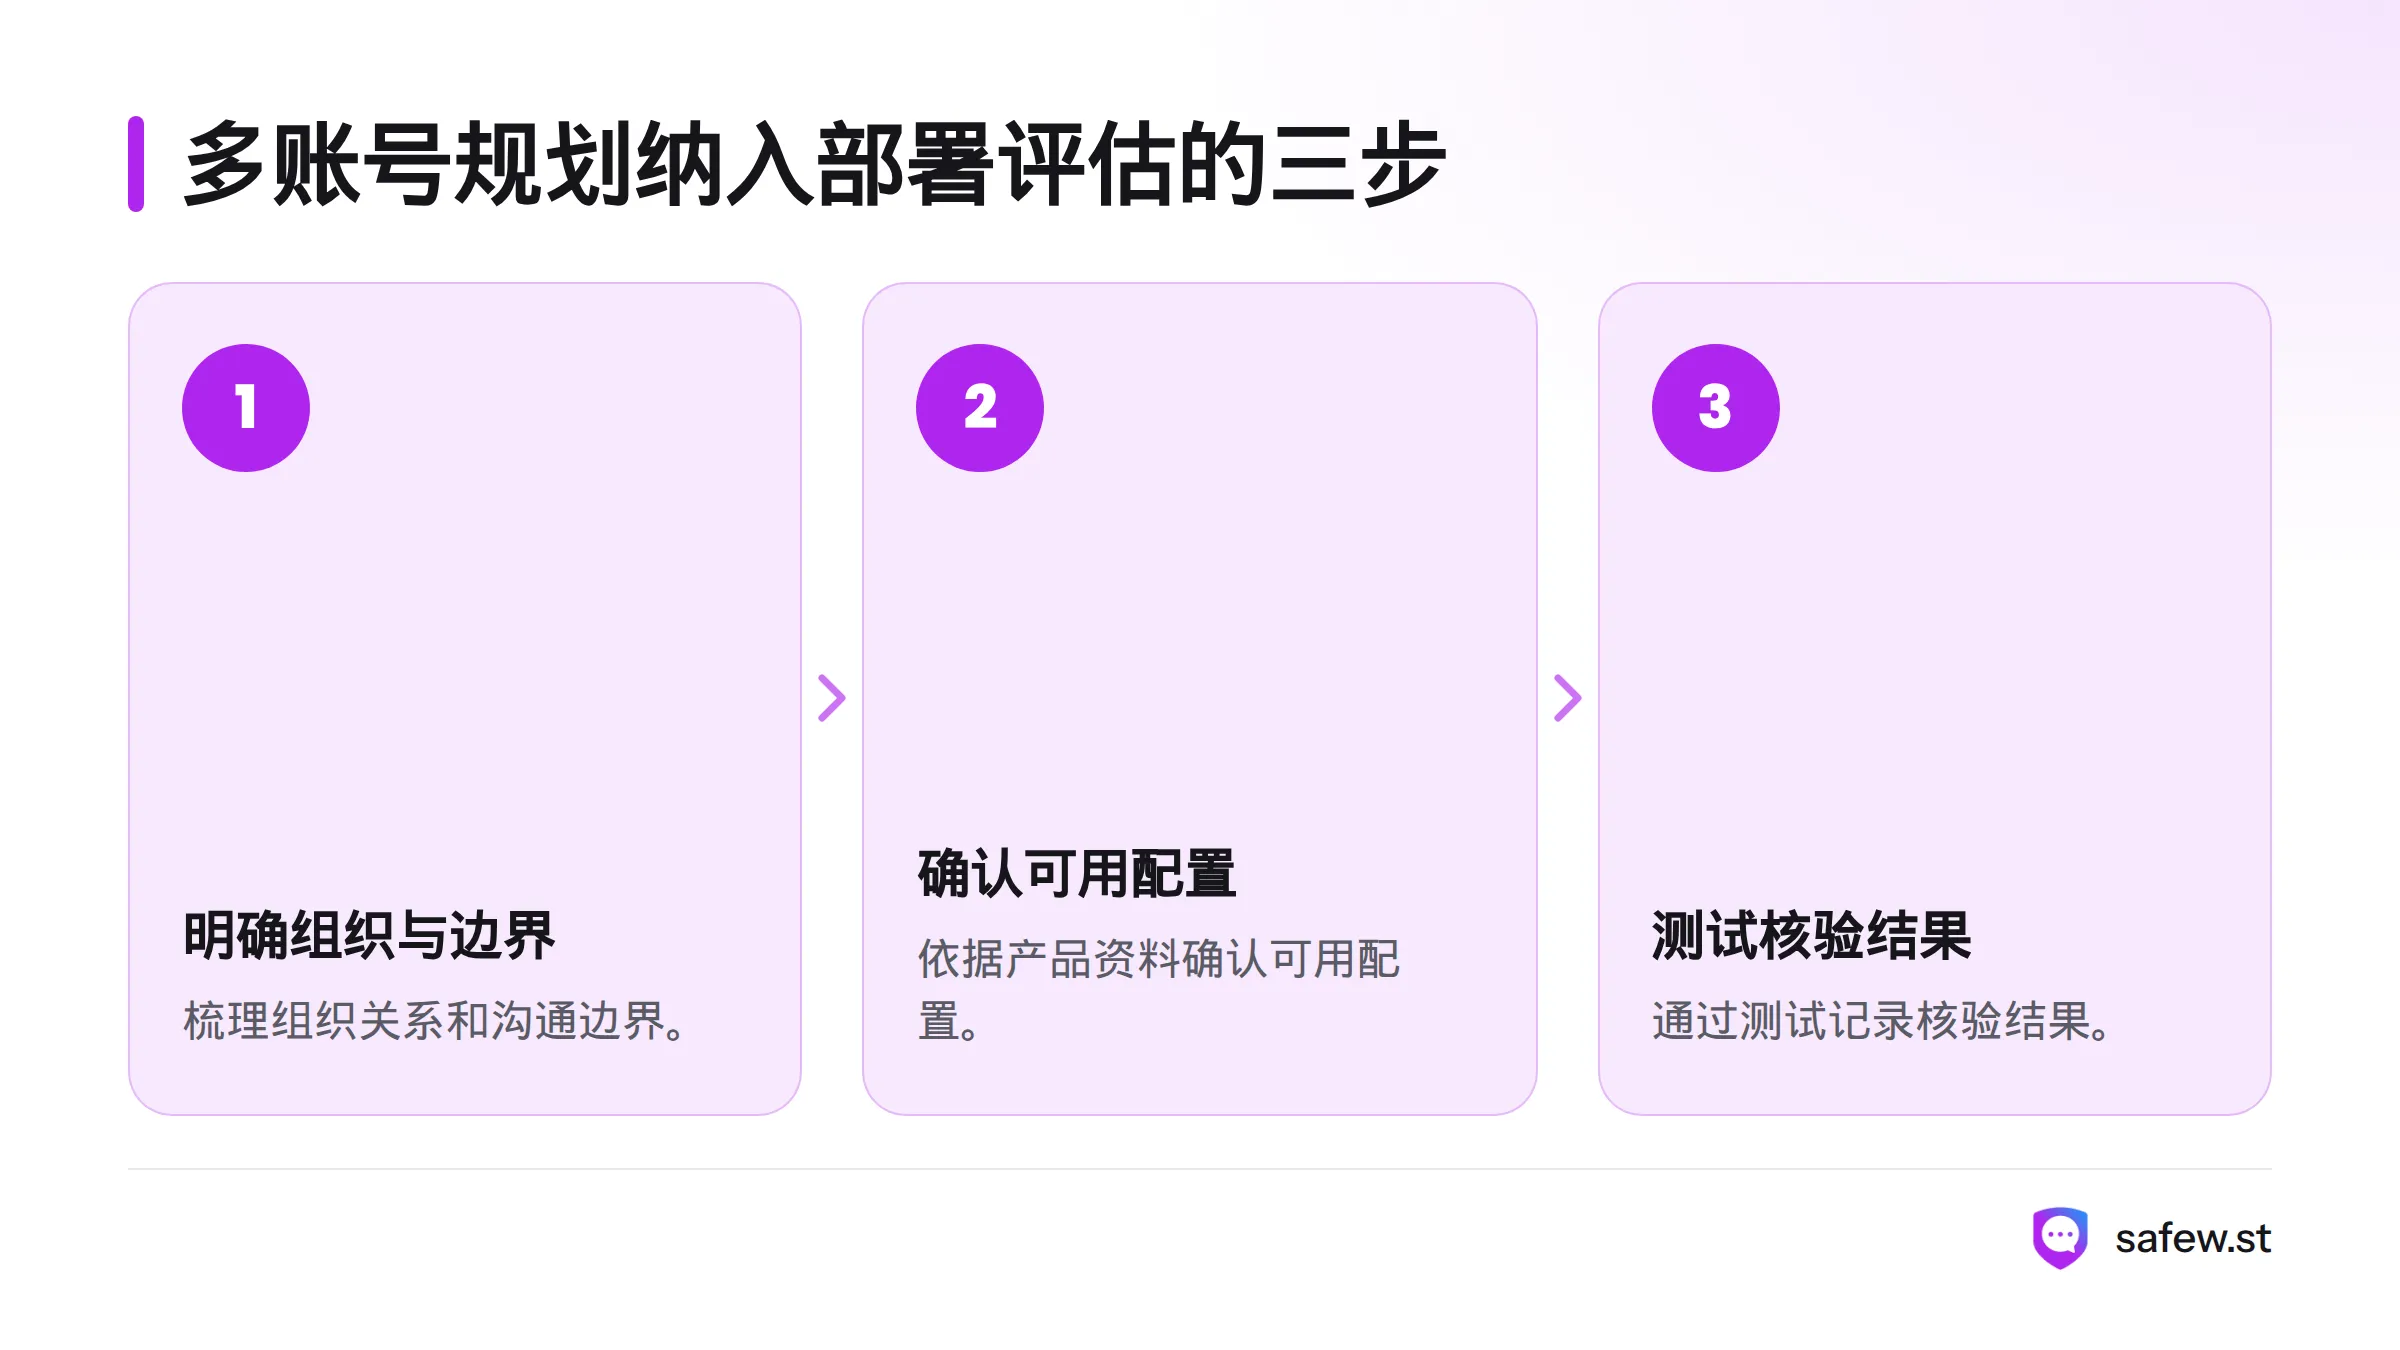
多账号规划应纳入整体部署评估:先明确组织关系与沟通边界,再依据产品资料确认可用配置,最后通过测试记录核验结果。SafeW 私有化部署和企业安全通讯方案可作为后续评估的入口;如需了解品牌及相关方案,可访问SafeW 官网。账号隔离本身不代表绝对安全,也不能单独证明符合特定行业要求。
常见问题
企业什么时候需要多个通讯账号?
当不同团队或项目需要清楚区分沟通对象、责任人或管理边界时,企业可以评估多账号通讯管理。先确认实际业务边界,再核对产品是否支持所需配置。
SafeW 支持哪些多账号配置?
目前没有可引用的第一方配置清单。账号数量、权限模式、隔离方式、版本兼容性和容量,应以 SafeW 现行产品资料或产品团队的书面确认为准。
怎样验证账号隔离是否符合预期?
依据已确认的文档,在测试环境设计测试项目,逐项记录测试条件、预期结果和实际结果,并由责任人复核。如果产品资料没有说明隔离范围,应先向产品团队确认,不要把推测当作结论。
产品文档没有说明的事项怎么处理?
将问题、影响范围和所需证据列入待确认清单,联系 SafeW 产品团队取得书面答复。收到答复后,记录适用版本和核实日期,再纳入配置验收。
来源
安全通讯软件技术与支持团队
本文由SafeW安全通讯编辑部撰写和审核。我们持续跟踪SafeW软件更新,为您提供最新的安装教程、安全设置指南、隐私保护方案和问题解决方案。如有疑问,欢迎在评论区留言。
📌 本文内容基于SafeW官方文档和实际测试编写,转载请注明出处。