SafeW 企业安全文件共享:先核实数据路径,再评估加密保护
SafeW 的产品资料称,企业文件共享采用端到端加密,敏感文件传输不经过明文云端。这一设计有助于降低传输途中内容遭到读取的风险,但不能替代对数据处理路径、收件人身份和终端安全的核查。企业在采用前,应以当前产品文档和书面说明确认实际做法。
企业共享敏感文件时,明文云端意味着什么
企业安全文件共享要回答两个问题:文件如何在发送方与接收方之间受到保护,以及内容会在哪些环节被读取或暂存。传输、临时处理和存储并不是同一件事。文件可能在网络中传送,也可能因处理或留存进入其他环节。因此,不能仅凭“加密传输”推断数据在任何位置都不会留下副本。
合同、报价、客户资料和未公开的产品资料若被误发或暴露,可能造成商业或隐私风险。询问文件是否经过明文云端,是在确认数据边界,并不等于认定某项服务必然读取或保存文件内容。
| 风险环节 | 应核实的问题 |
|---|---|
| 发送与传输 | 文件在哪个环节加密?保护覆盖到哪里? |
| 临时处理与留存 | 是否产生临时副本、缓存或备份?这些数据何时清除? |
| 接收与使用 | 如何确认收件人身份?文件是否可能被再次转发? |
SafeW 如何保护文件传输过程
通常所说的端到端加密,是指文件从发送端传到接收端时受到加密保护,使未经授权的中间方较难读取内容。密码学是加密机制的基础,但具体算法、密钥管理方式和保护范围,不能只凭“端到端加密”几个字判断。企业可先阅读 SafeW 加密文件传输说明,再向产品方索取适用于企业场景的现行技术资料。
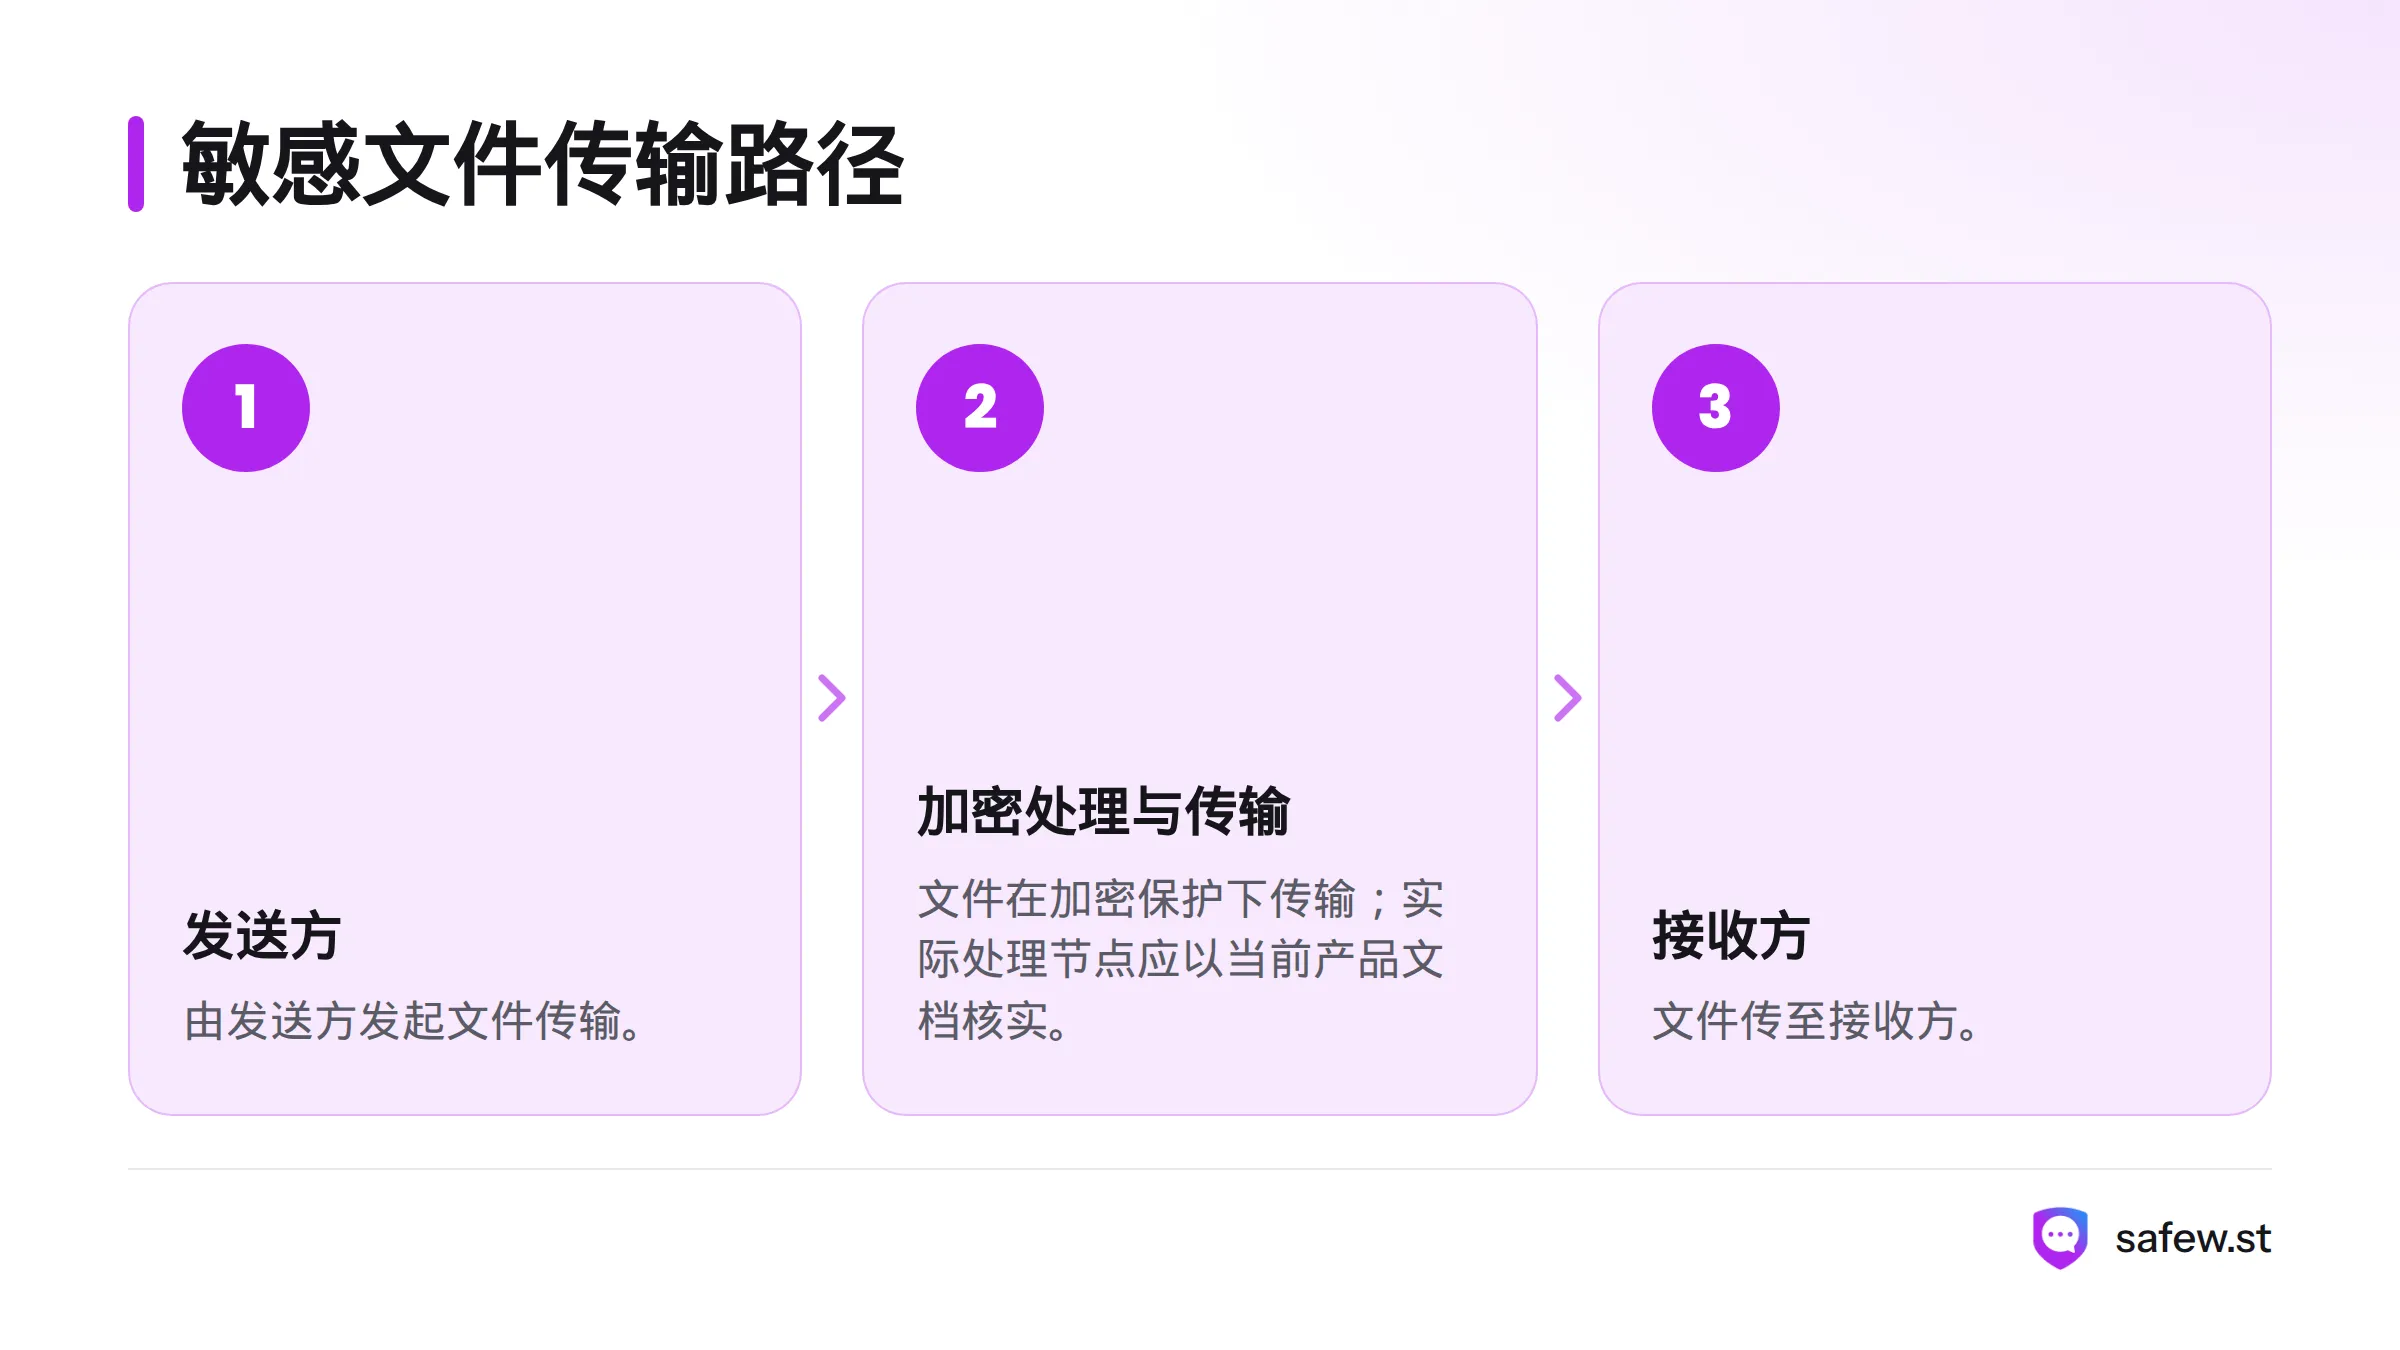
可先把数据路径理解为:发送方 → 加密处理与传输 → 接收方。SafeW 的产品资料称,敏感文件传输不经过明文云端;实际处理节点仍需依照当前产品文档核实。资料未说明的缓存、备份或元数据处理方式,应列为待确认事项,不宜自行推断。密码学的通用概念可参阅密码学介绍,维基百科。
核实 SafeW 的数据处理与存储边界
SafeW 的产品说明属于厂商对产品的描述,不等同于独立审计结论。评估时应区分产品方主张、文档证据和独立验证。企业可先查阅 SafeW 企业安全通信方案,再向产品团队确认当前支持的平台、文件类型、传输限制、临时处理与留存规则,以及是否提供可查验的测试或审计材料。现有资料没有明确说明的事项,应保留为待确认状态。
核实时可重点询问:
- 加密覆盖哪些环节?文件内容和文件名等元数据是否都受到保护?
- 传输是否经过明文云端?是否生成临时副本?副本如何处理、保留多久?
- 支持条件和异常处理方式是什么?企业能否查阅测试或审计证据?
SafeW 官网提供产品信息入口。企业可从 SafeW 官网查阅资料,并要求产品方提供适用于采购评估的当前版本文件。美国国家标准与技术研究院的密钥管理建议说明了密钥管理需要单独评估;但这不能用来推断 SafeW 采用了某项标准或已获得相关认证。
哪些敏感文件场景值得优先评估
我会先评估跨团队或向外部合作方发送合同、报价、客户资料及未公开产品资料的场景,尤其是文件泄露可能造成较大影响的业务。是否适合使用,应结合文件敏感程度、接收对象、传输路径和企业可接受的风险判断。
端到端加密不会自动确认收件人身份,也不能保证终端设备没有风险;文件误发后能否撤回,则要看产品功能和实际设置,不能仅凭加密能力作出判断。
分享前可按以下步骤检查:
- 标记文件敏感程度,确认发送确有业务需要。
- 通过企业既定渠道核对接收方身份和地址。
- 查阅产品资料,确认加密范围和数据处理边界。
- 发送后确认对方收到正确文件,并遵循内部留档流程。
更详细的发送前核对内容,可参阅 SafeW 文件发送指引。
SafeW 文件共享方案的企业评估清单
安全、法务与采购团队可以共用以下清单。先取得证据,再判断产品说明是否满足企业要求:
| 核查项 | 应索取的证据 | 当前状态 |
|---|---|---|
| 加密机制与覆盖范围 | 标明保护起止环节的现行技术说明 | 待核实 |
| 数据路径、临时处理与留存 | 数据流说明及留存规则 | 待核实 |
| 平台、文件类型与传输限制 | 当前支持文档 | 待核实 |
| 审计、认证或独立测试 | 可查验的报告及适用范围 | 待核实 |
端到端加密可以降低传输过程中内容被读取的风险,却不能单独防止误发、设备失窃、账号失守或收件人再次转发。企业应分别评估加密、存储边界和内部审批流程,也要把产品说明与独立测试证据分开看待。
常见问题
SafeW 文件传输是否经过明文云端?
SafeW 产品资料称,敏感文件传输不经过明文云端。具体适用条件、处理节点和例外情况,应以当前产品文档及书面答复核实。
企业评估时应索取哪些资料?
应索取加密覆盖范围说明、数据路径与留存规则、当前支持条件,以及可查验的测试或审计材料。厂商说明不能替代独立验证。
来源
安全通讯软件技术与支持团队
本文由SafeW安全通讯编辑部撰写和审核。我们持续跟踪SafeW软件更新,为您提供最新的安装教程、安全设置指南、隐私保护方案和问题解决方案。如有疑问,欢迎在评论区留言。
📌 本文内容基于SafeW官方文档和实际测试编写,转载请注明出处。