对称加密使用同一把密钥加密和解密数据,常用于保护大量通信内容。发送方和接收方必须安全持有共享密钥;但加密本身不能证明通信双方的身份,也不能说明整条通信链路都受到保护。
对称加密的核心定义
对称加密也称共享密钥加密:发送方用密钥将可读的明文转换为密文,接收方再用同一把密钥解密。高级加密标准是常见实例。美国国家标准与技术研究院将其列为联邦信息处理标准,详见 《高级加密标准:联邦信息处理标准第197号》,美国国家标准与技术研究院。本文关注其基本工作方式,不展开算法参数。
- 明文: 加密前可读的数据,例如一条消息。
- 密文: 加密后通常无法直接读懂的数据。
- 共享密钥: 加密方和解密方共同持有、必须保密的密钥。
加密和解密如何使用同一把密钥
假设小林要把文件发给小周。两人先通过可信方式取得同一把密钥,再按以下步骤处理文件:
- 发送方准备明文和密钥。
- 加密算法结合密钥,将明文转换为密文。
- 发送方传送密文。即使旁人截获数据,也不能只凭密文直接读出原文。
- 接收方用匹配的密钥解密,恢复明文。
明文 → 加密算法与密钥 → 密文传输 → 解密算法与同一把密钥 → 明文
在典型的对称加密机制中,双方确实使用同一把密钥。不过,实际系统可能按会话或用途管理密钥。这不代表所有用户、所有消息都永久共用一把密钥。
发送方把明文转换为密文
发送方将数据交给对称加密算法处理。这类算法通常适合处理大量数据,因此常用于保护文件和通信内容。实际速度取决于算法、设备和具体实现,不能只凭“对称”二字推断。AES 的定义见美国国家标准与技术研究院的标准文件。
接收方用共享密钥恢复明文
接收方需要持有匹配的密钥,并使用相应的解密方式。密钥或算法设置不匹配时,解密可能失败;如果他人取得密钥,也可能读取该密钥所保护的数据。
密钥分发与保管关系到实际安全
加密算法不能解决密钥如何安全到达接收方的问题。双方需要通过受保护的渠道取得密钥、限制访问,并在怀疑密钥泄露时依照系统规则更换或撤销。美国国家标准与技术研究院的《密钥管理建议:第1部分,修订版5》讨论了密钥生命周期及保护管理。不要把密钥和消息放在一起发送,也不要把真实密钥粘贴到来历不明的在线工具中。
对称加密的优势与局限
对称加密的机制直接,适合持续处理较多数据;AES 等标准也为实现提供了明确依据。
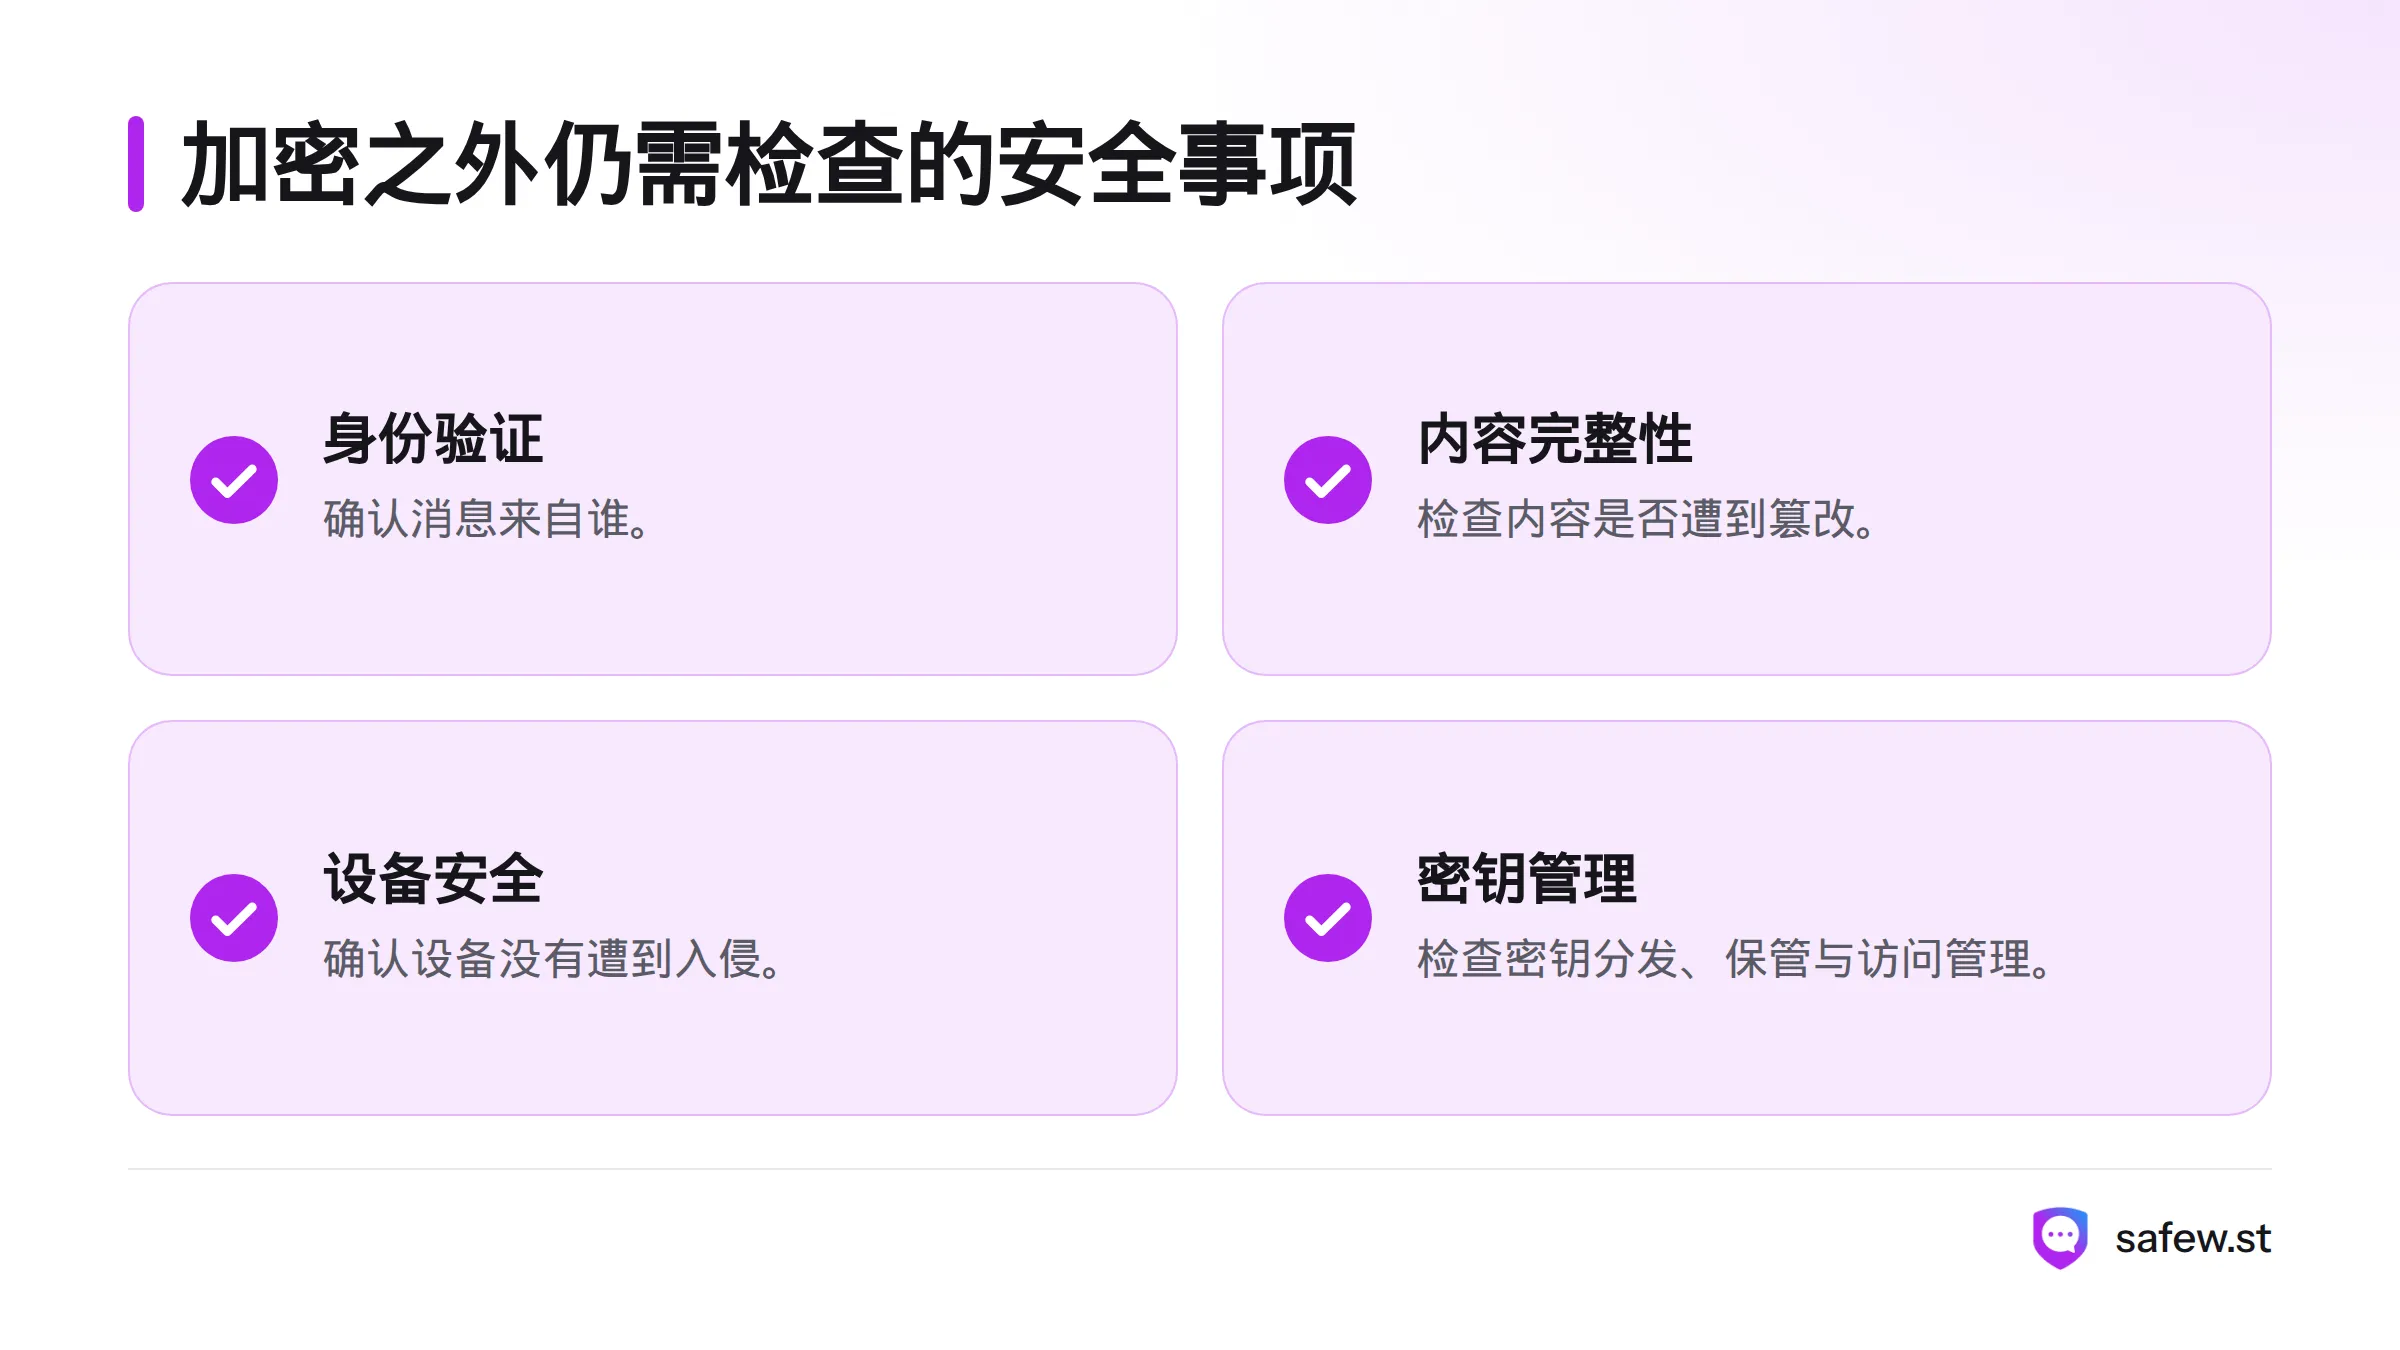
它的主要难点在于密钥分发和保管。参与者越多,密钥分配与访问管理就越需要谨慎;密钥一旦泄露,相关数据也可能暴露。加密本身不能证明消息来自谁、内容未被篡改,或设备没有遭到入侵。
加密主要改变数据是否可读。身份验证、完整性保护、设备安全和密钥管理仍须分别检查。
对称加密与非对称加密的区别
| 对比项 | 对称加密 | 非对称加密 |
|---|---|---|
| 密钥关系 | 通信双方使用同一把共享密钥 | 使用相互关联的公钥与私钥 |
| 密钥持有 | 双方都须安全取得共享密钥 | 公钥可以公开,私钥由持有者保密 |
| 常见用途 | 保护大量数据 | 支持密钥建立、身份相关机制等,具体用途取决于方案 |
| 主要限制 | 共享密钥的分发与保管 | 机制和用途各有不同,不能简单认为它对所有目的都更安全 |
非对称加密中的公钥与私钥不是同一把密钥。可阅读《公钥、私钥与数字签名说明》,SafeW,也可参阅《公钥密码学》,维基百科。两类机制可以配合使用。以传输层安全协议1.3为例,标准说明了握手和后续记录保护等环节,详见《传输层安全协议1.3》,RFC编辑组。
对称加密在通信中的应用
传送消息或文件时,对称加密可以把待保护的数据转换为密文,再由接收端按相应机制解密。评估通信服务能否满足敏感信息传输需求时,可以逐项核对:
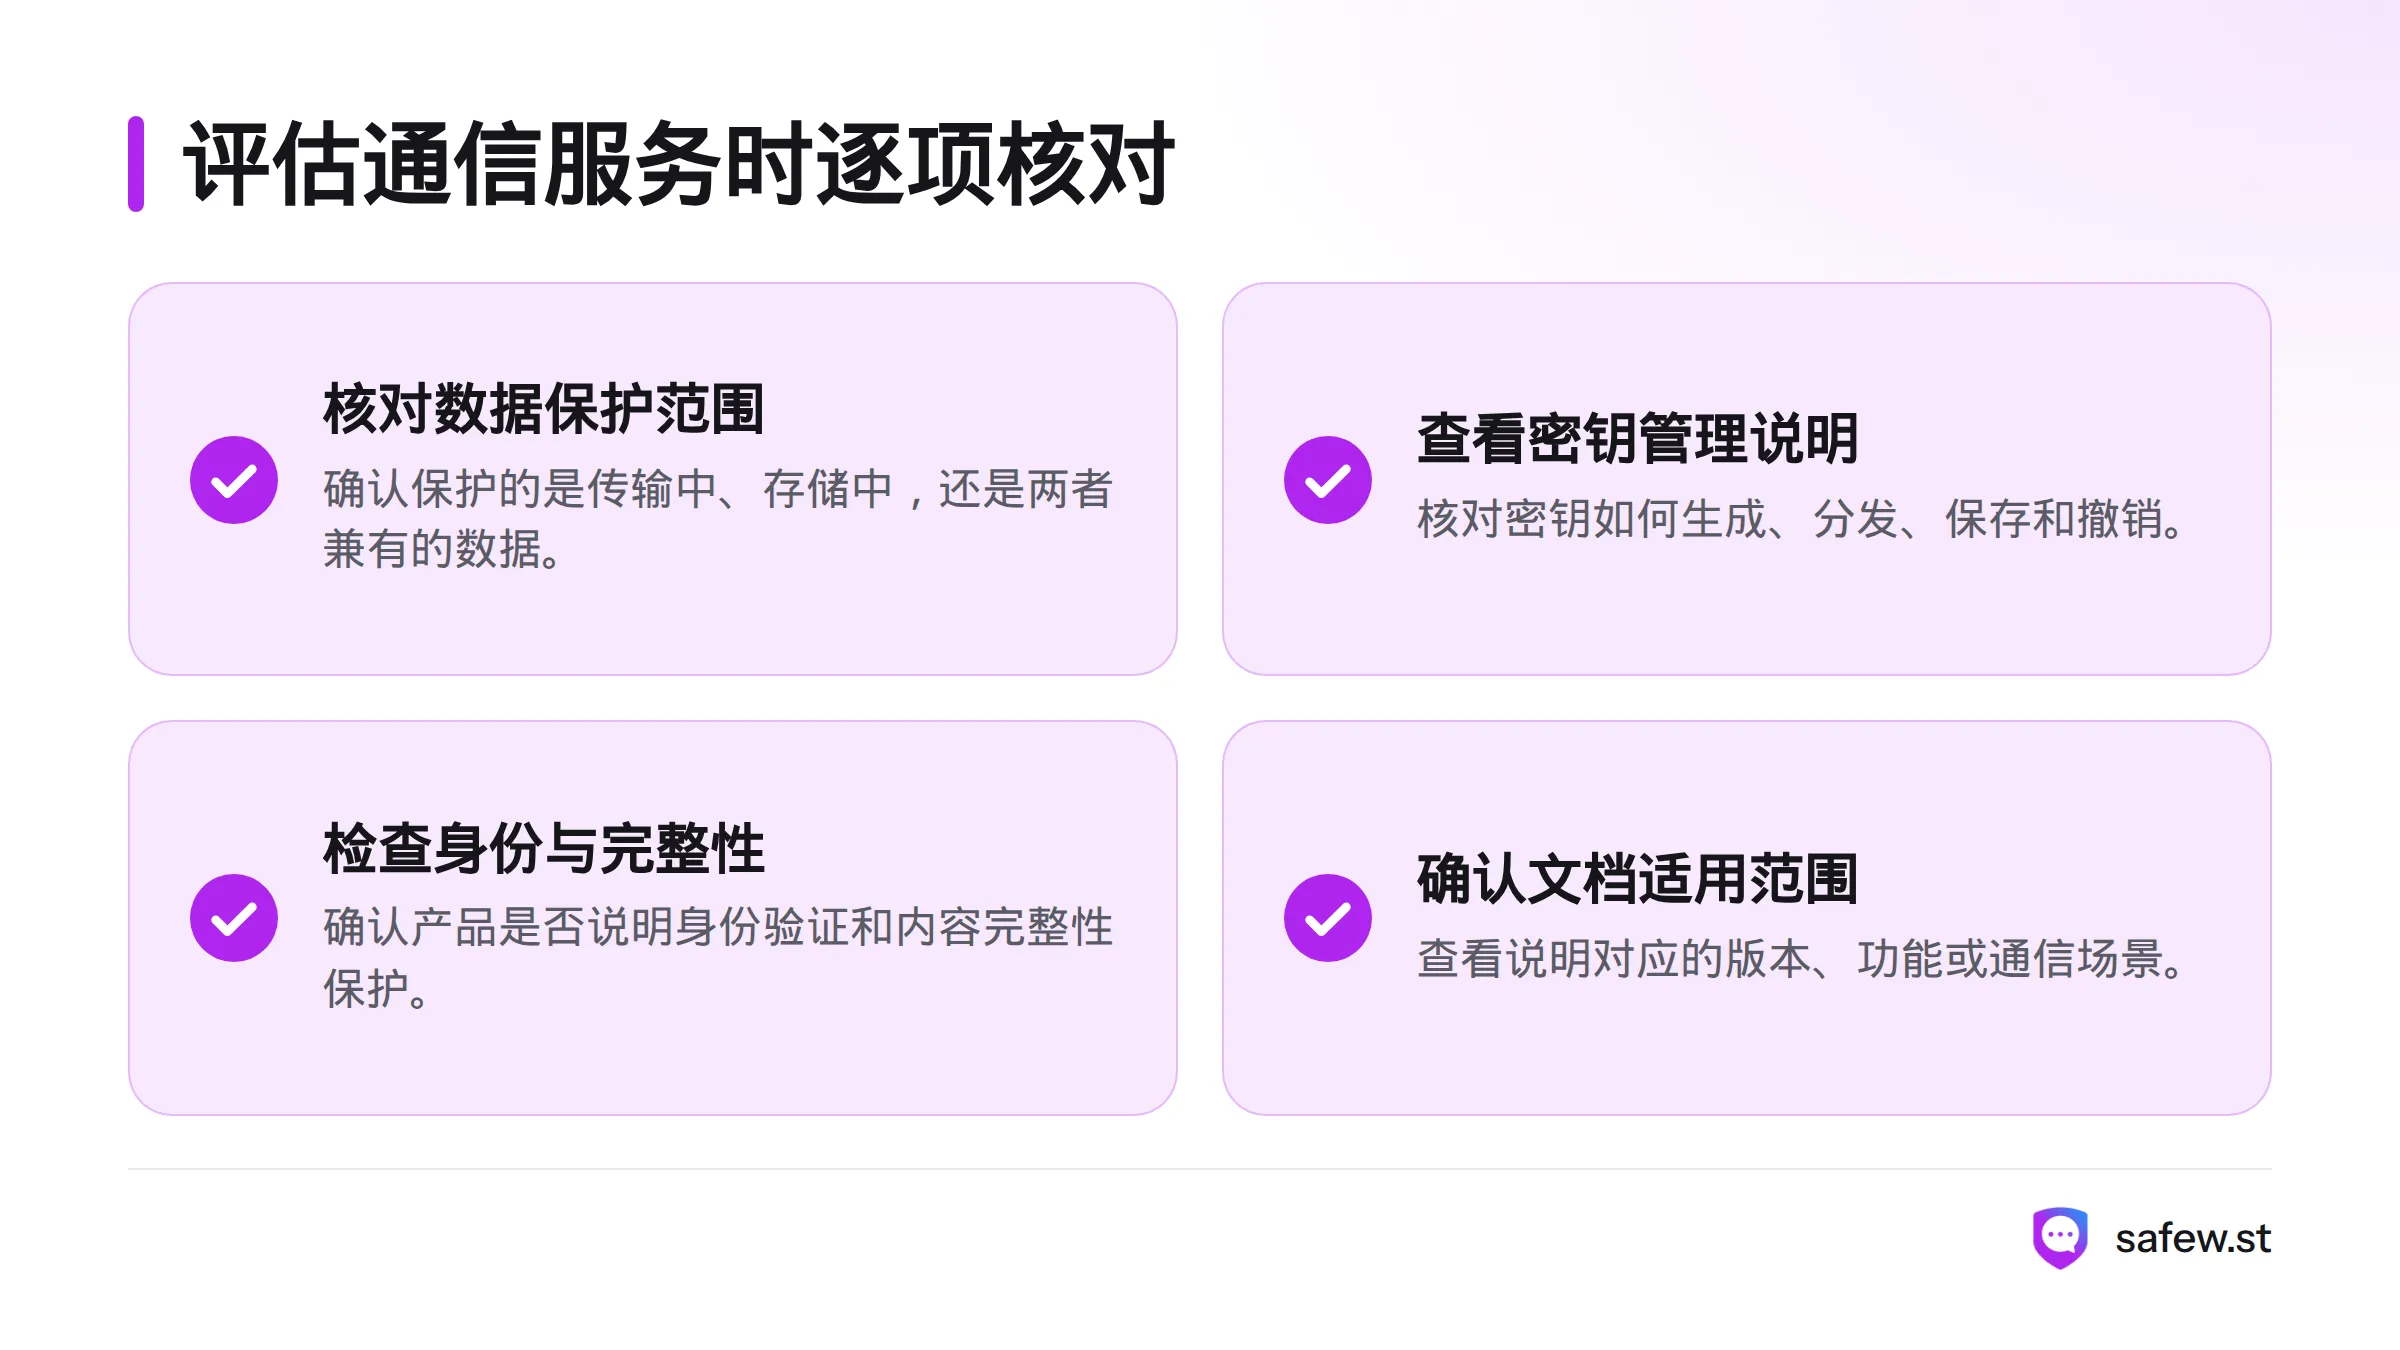
- 哪些数据受到保护:传输中的数据、存储中的数据,还是两者都包括?
- 产品是否说明密钥如何生成、分发、保存和撤销?
- 产品是否说明身份验证和内容完整性保护?
- 相关说明来自哪份产品文档,适用于哪些版本、功能或通信场景?
SafeW:公开资料能确认什么
评估 SafeW 时,需要把通用密码学原理和产品事实分开。目前本文没有可引用的 SafeW 专项加密文档,因此无法确认其具体对称加密算法、会话密钥处理方式、密钥交换方式,也无法据此确认端到端加密的覆盖范围。这并非否定产品实现,而是说明公开证据的边界。具体情况应以 SafeW 官方网站及可查验的产品文档为准。产品介绍页可以作为进一步核对的入口,但不能替代对密码机制的具体说明:SafeW 产品说明页面。
AES 是对称加密算法的一个实例,不代表某款产品必然采用它。可继续阅读AES加密专题,SafeW。对称加密也不等于端到端加密,后者说明的是通信保护范围,详见端到端加密说明,SafeW。
常见问题
对称加密为什么也叫共享密钥加密?
因为加密方和解密方都需要持有同一把密钥,双方也都负有保护密钥的责任。
共享密钥泄露会怎样?
取得密钥的人可能解密它所保护的数据。影响范围取决于密钥的用途、有效期和系统设计。
对称加密等于端到端加密,或足以保证隐私吗?
不等于。加密是否覆盖通信端点、服务端和备份等环节,要看具体产品设计。仅仅知道“数据已加密”,不足以判断整条通信链路是否安全。
对称加密算法和在线加密工具有什么区别?
算法是数据加密与解密所依据的机制;在线工具则是采用某种实现的服务。不要把敏感明文或密钥提交给未经核实的工具。
来源
- 《高级加密标准:联邦信息处理标准第197号》,美国国家标准与技术研究院
- 《密钥管理建议:第1部分,修订版5》,美国国家标准与技术研究院
- 《传输层安全协议1.3》,RFC编辑组
- 《公钥密码学》,维基百科
安全通讯软件技术与支持团队
本文由SafeW安全通讯编辑部撰写和审核。我们持续跟踪SafeW软件更新,为您提供最新的安装教程、安全设置指南、隐私保护方案和问题解决方案。如有疑问,欢迎在评论区留言。
📌 本文内容基于SafeW官方文档和实际测试编写,转载请注明出处。